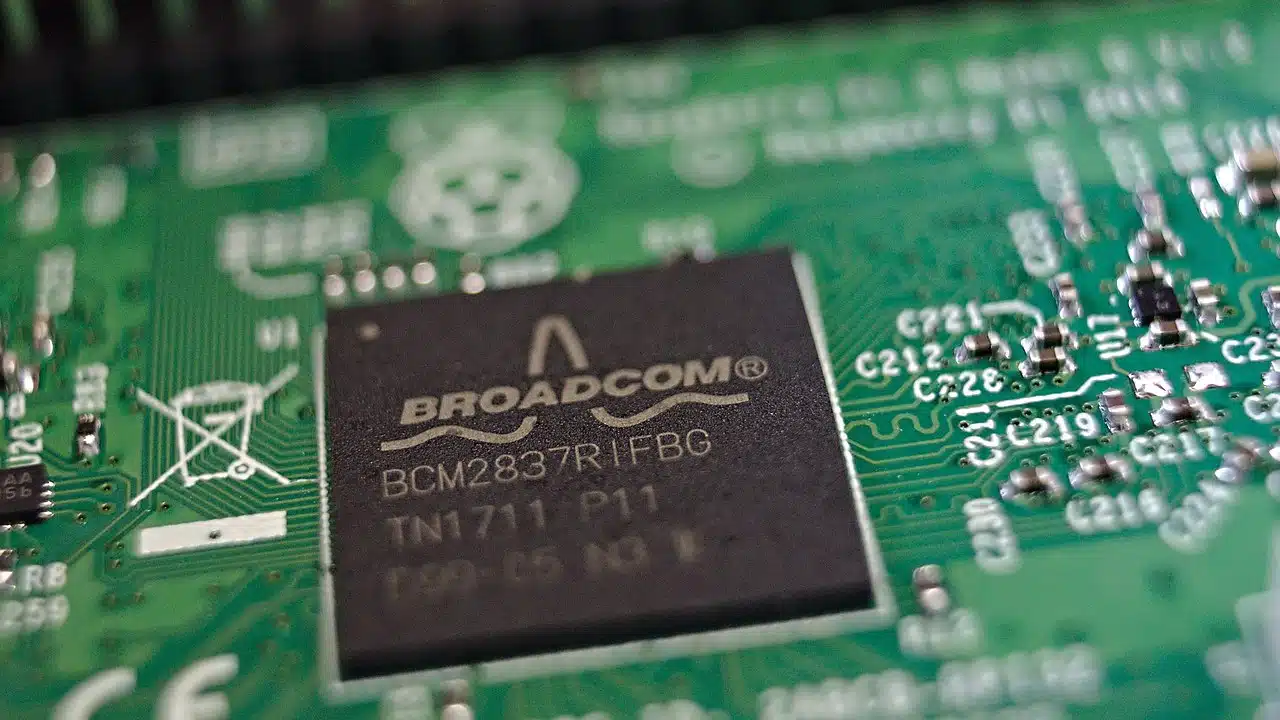
O investigador de segurança Quentin Kaiser revelou, na semana passada, uma vulnerabilidade grave no software de configuração Wi-Fi da Broadcom. Este problema permite a um atacante dentro do alcance de rádio executar código com privilégios máximos em routers baseados na tecnologia da marca, sem necessitar da password da rede ou de qualquer passo de emparelhamento. A falha afecta especificamente a implementação do Wi-Fi Protected Setup, o sistema desenhado para facilitar a ligação de novos dispositivos. Segundo avança o site The Hacker News, o código gere incorrectamente a remontagem de mensagens fragmentadas de configuração, o que abre a porta à corrupção da memória do equipamento.
A partir desta brecha, é possível ler a memória do dispositivo e correr código malicioso remotamente. Durante as demonstrações, o especialista conseguiu extrair a palavra-passe directamente das definições guardadas num modelo Askey TCG3000. Num outro caso, contra um equipamento Sagemcom BBOX3V+, o ataque abriu uma linha de comandos remota totalmente através de tráfego sem fios, dispensando servidores externos. Apesar da gravidade, não existem ainda registos de ataques no mundo real. Esta descoberta surge numa altura em que a conectividade sem fios está em rápida evolução e o mercado assiste ao desenvolvimento de novos equipamentos compatíveis com a norma Wi-Fi 8, o que reforça a urgência de manter as infraestruturas seguras.
Milhões de equipamentos em risco
O código vulnerável está embutido em pontos de acesso de dezenas de fabricantes, estimando-se que milhões de dispositivos a nível global estejam expostos. Os chips afectados dividem-se em duas famílias distintas. Os modelos mais antigos baseados no sistema eCos, que incluem as versões BCM3380, BCM3383 e BCM33834, nunca vão receber uma correcção, o que resulta numa falha permanente. Por outro lado, as variantes mais recentes baseadas em Linux, como o BCM3390, BCM65xx e BCM68xx, podem ser reparadas se as empresas alterarem o software de gestão da rede. A fabricante, que recentemente garantiu um contrato de 30 mil milhões de dólares com a Apple, não tem, para já, qualquer actualização disponível para mitigar o problema nos routers afectados de marcas como a Cisco, Huawei ou ARRIS.