

PCGuia PCGuia
  • [email protected]
  • Dicas
    • Apps
    • Descomplicómetro
    • Download da semana
    • Guia completo
    • Inteligência Artificial
    • Linux
    • MacGuia
    • Modding
    • Photoshop
    • Teste de velocidade da Internet
    • Open Source
  • Notícias
    • Ambiente
    • Apps
    • Ciência
    • Curiosidades
    • Hardware
    • Inteligência Artificial
    • Internet
    • Jogos
    • Mercados
    • Mobilidade
    • Multimédia
    • Robots
    • Segurança
    • Software
    • Startup
    • Especiais
      • Especial PCGuia
      • História
      • Reportagem PC Guia
  • Reviews
    • Armazenamento
    • Áudio
    • Componentes
    • Desktops
    • Gadgets
    • Imagem
    • Mobilidade
    • Periféricos
    • Robótica
  • Opinião
    • Conceito Humanoide
    • Há Uma App Para Tudo
    • O Que Vem à Rede
    • Praia das Maçãs
    • Quinta Coluna
  • Loja Fidemo
  • Precisa de ajuda?
  • Contactos
  • Como testamos os produtos
  • Termos de utilização
  • Política de privacidade e cookies
  • Estatuto Editorial
  • Declaração de Privacidade
  • Política de Cookies
  • Vencedores dos Prémios Leitor PCGuia 2025
  • Declaração de Privacidade
© 2023 - Fidemo Sociedade de Media
A ler: Servidor de actualização automática da Asus usado para espalhar malware
Font ResizerAa
PCGuia PCGuia
Font ResizerAa
Procurar
  • Dicas
  • Jogos
  • Linux
  • Notícias
  • Opinião
  • Reviews
  • Cookie Policy
© 2023 Fidemo Sociedade de Média
PCGuia > Notícias > Segurança > Servidor de actualização automática da Asus usado para espalhar malware
NotíciasSegurança

Servidor de actualização automática da Asus usado para espalhar malware

Pedro Tróia
Publicado em 25 de Março, 2019
Tempo de leitura: 2 min
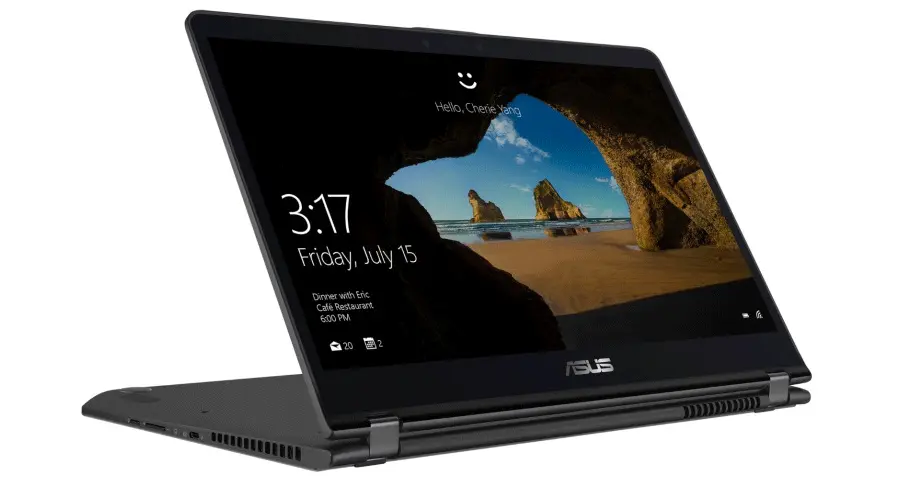
Asus-ZenBook-Flip-15-New

De acordo com a Kaspersky Labs, a ferramenta de actualização automática da Asus foi utilizada por hackers para espalhar malware por vários computadores. O ataque que recebeu o nome “ShadowHammer” criou uma backdoor no software de actualização que permitiu aos hackers instalar malware nos computadores dos utilizadores que o descarregaram.

Ainda de acordo com a informação da Kaspersky, este ataque afectou cerca de 600 computadores que tinham os respectivos endereços MAC incluídos no malware. A Kaspersy identificou 57000 clientes do seu software antivírus, que instalaram a ferramenta infectada da Asus. No entanto, o número total de computadores afectados pode ultrapassar o milhão.

- Publicidade -

No artigo publicado no blog da Kaspersky, a ferramenta infectada tinha um certificado legítimo e estava alojada no servidor de actualização da Asus, o que permitiu que não fosse detectada durante muito tempo. Os hackers até se deram ao trabalho de fazer com que o tamanho do ficheiro coincidia com o verdadeiro.

Se fosse instalada num dos 600 computadores identificados, a backdoor serviria para instalar malware nesse computador. Se o endereço MAC da máquina não estivesse na lista, o ataque não seria desencadeado, mas a presença de malware permitiria sempre que esse computador ficasse vulnerável.

A Kaspersku Lab diz que a mesma técnica foi utilizada para infectar computadores de outros três fabricantes que não foram identificados. A empresa de segurança notificou todas as empresas envolvidas, mas as investigações ainda decorrem.

- Publicidade -

A Symantec também confirmou a existência deste ataque, com cerca de 13000 computadores afectados.

A ferramenta Asus Live Update é utilizada para actualizar automaticamente vário software do BIOS aos drivers do Windows.
- Publicidade -
Etiquetas:AsusKaspesky LabsMalwareShadowHammerSymantec
Publicidade Lenovo
Ad image
Apoio
Ad image Ad image

Também lhe pode interessar

BBL-H3C-001-2
HardwareNotícias

Bambu Lab integra nove cabeças independentes na nova impressora H3C para minimizar o desperdício de filamento

Tempo de leitura: 3 min
Spotify_AI
MultimédiaNotícias

Ferramenta do Spotify converte ouvintes em produtores

Tempo de leitura: 6 min
VOLTA
NotíciasSegurança

Novo malware para Windows utiliza IA para avaliar e classificar os dados roubados às vítimas

Tempo de leitura: 7 min
mecool
NotíciasSegurança

Google desmantela rede global de pirataria oculta em mais de um milhão de boxes Android TV

Tempo de leitura: 4 min
© 2023 Fidemo Sociedade de Media