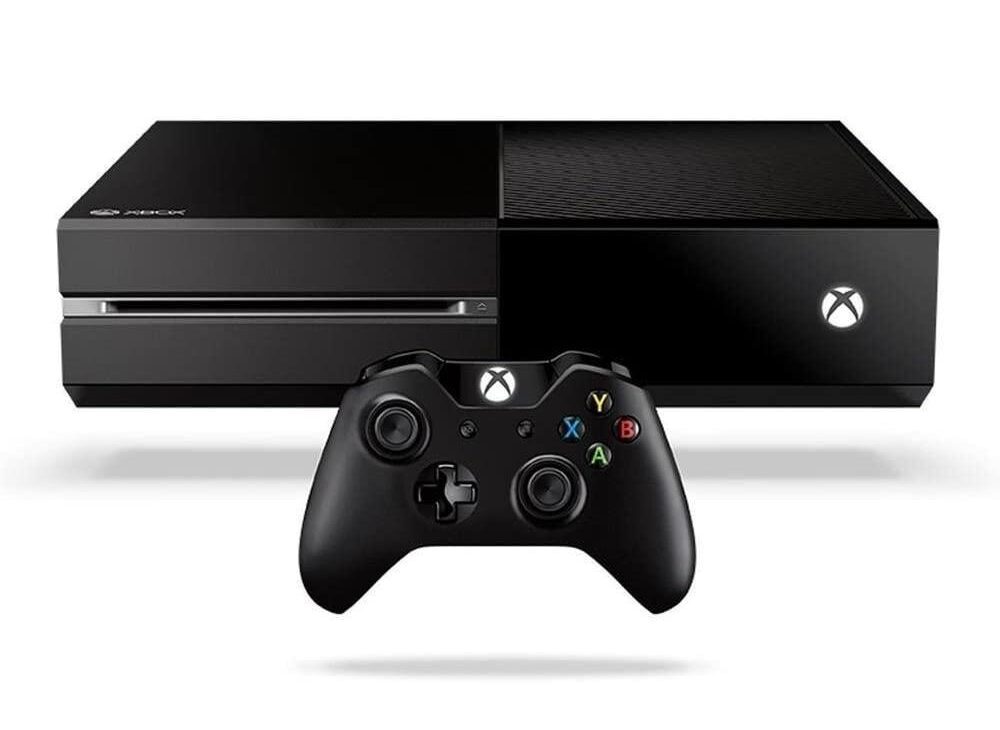
A versão original da terceira consola da Microsoft, a Xbox One, lançada em 2013, muito tempo considerada uma verdadeira fortaleza digital, cedeu finalmente. Mais de uma década após chegar ao mercado, investigadores conseguiram quebrar a segurança do modelo “fat”, um feito que deita por terra o estatuto de máquina impenetrável que a fabricante manteve durante gerações. Enquanto a rival PlayStation 4 viu as suas defesas cair logo em 2016, a plataforma da Microsoft resistiu de forma notável. Em 2019, durante uma cimeira de segurança, engenheiros da marca chegaram a afirmar que este era o produto mais seguro que a empresa alguma vez tinha criado. Contudo, a persistência da comunidade de investigação provou que nenhuma barreira de hardware dura para sempre.
O ataque Bliss e a injecção de falhas
Durante a conferência RE//verse 2026, o investigador de segurança Markus “Doom” Gaasedelen apresentou ao mundo o método que derrotou as defesas da máquina. A técnica, baptizada “Bliss”, afasta-se das vulnerabilidades de software tradicionais para atacar directamente o hardware. A arquitectura da consola integra várias camadas de encriptação e autenticação, o que cria uma cadeia de confiança rigorosa entre o firmware do processador, o sistema operativo e os ficheiros dos jogos. Para contornar esta barreira, Gaasedelen recorreu a uma técnica de injecção de falhas de voltagem. Ao contrário da Xbox 360, que caiu perante o famoso Reset Glitch Hack, a Xbox One exigiu uma abordagem muito mais complexa. O objectivo passa por interromper o fornecimento de energia ao processador durante fracções de segundo exactas no processo de arranque. O ataque exige duas falhas de voltagem perfeitamente sincronizadas contra a ROM de arranque do processador de segurança. A primeira falha impede a inicialização das rotinas de protecção de memória do chip ARM Cortex. A segunda atinge uma instrução de cópia de memória no momento da leitura do cabeçalho. Ao executar estes passos com precisão milimétrica, o sistema desvia a execução para uma memória controlada pelo atacante.
Modificações físicas e ferramentas exclusivas
Para conseguir este feito, não basta ligar um cabo ou inserir um dispositivo nas ligações externas da consola. O processo obriga a modificações físicas profundas na motherboard. O utilizador tem de soldar um microcontrolador e remover condensadores específicos para atingir a voltagem correcta. Como o investigador não conseguia “ver” o que se passava no interior do chip, teve de desenvolver ferramentas de hardware personalizadas para medir e cronometrar os eventos internos. O processo de descoberta levou anos de trabalho e contou com o apoio de Inteligência Artificial para ajudar a decifrar partes do código complexo. Como o ataque tem como alvo o código imutável gravado na ROM de arranque, a falha é impossível de corrigir através de actualizações de firmware.
Preservação digital acima da pirataria
Embora o acesso total ao sistema permita contornar bloqueios, Gaasedelen deixou claro na sua apresentação que o objectivo principal não é a pirataria. O investigador confessou que já não joga há anos e sublinhou que o foco do seu trabalho é a preservação de videojogos e a facilitação de reparações. Com o controlo total do sistema, desde a ROM de arranque até ao hipervisor, torna-se possível extrair firmware encriptado, chaves privadas e instalar sistemas operativos de terceiros. Para os arquivistas digitais, esta descoberta representa um passo fundamental para garantir que o software daquela geração permanece acessível para estudo, mesmo quando os serviços online encerrarem definitivamente.
O impacto do Modo de Programador
A demora de quase treze anos para quebrar a segurança da Xbox One não se deveu apenas à arquitectura robusta da Microsoft. A comunidade de modificação perdeu grande parte da motivação inicial quando a fabricante disponibilizou o Modo de Programador. Esta funcionalidade oficial permite aos utilizadores instalar aplicações de forma legal e executar tarefas complexas, como a emulação de consolas antigas. Com esta via aberta, a urgência para procurar falhas no sistema diminuiu drasticamente. Importa notar que este método “Bliss” funciona exclusivamente no modelo original de 2013, conhecido como “VCR”. As versões posteriores, como a Xbox One S e a Xbox One X, mantêm as suas defesas intactas até ao momento. Ainda assim, a descoberta marca uma mudança profunda na forma como a indústria olha para a segurança de hardware, ao provar que com tempo, dedicação e as ferramentas certas, até os sistemas mais blindados acabam por revelar as suas fraquezas.