PCGuia PCGuia
  • redaccao@pcguia.fidemo.pt
  • Dicas
    • Apps
    • Descomplicómetro
    • Download da semana
    • Guia completo
    • Inteligência Artificial
    • Linux
    • MacGuia
    • Modding
    • Photoshop
    • Teste de velocidade da Internet
    • Open Source
  • Notícias
    • Ambiente
    • Apps
    • Ciência
    • Curiosidades
    • Hardware
    • Inteligência Artificial
    • Internet
    • Jogos
    • Mercados
    • Mobilidade
    • Multimédia
    • Robots
    • Segurança
    • Software
    • Startup
    • Especiais
      • Especial PCGuia
      • História
      • Reportagem PC Guia
  • Reviews
    • Armazenamento
    • Áudio
    • Componentes
    • Desktops
    • Gadgets
    • Imagem
    • Mobilidade
    • Periféricos
    • Robótica
  • Opinião
    • Conceito Humanoide
    • Há Uma App Para Tudo
    • O Que Vem à Rede
    • Praia das Maçãs
    • Quinta Coluna
  • Loja Fidemo
  • Precisa de ajuda?
  • Contactos
  • Como testamos os produtos
  • Termos de utilização
  • Política de privacidade e cookies
  • Estatuto Editorial
  • Declaração de Privacidade
  • Política de Cookies
  • Vencedores dos Prémios Leitor PCGuia 2025
  • Declaração de Privacidade
© 2023 - Fidemo Sociedade de Media
A ler: Investigadores descobrem como hackers podem controlar auscultadores Bluetooth em apenas 15 segundos
Font ResizerAa
PCGuia PCGuia
Font ResizerAa
Procurar
  • Dicas
  • Jogos
  • Linux
  • Notícias
  • Opinião
  • Reviews
  • Cookie Policy
© 2023 Fidemo Sociedade de Média
PCGuia > Notícias > Segurança > Investigadores descobrem como hackers podem controlar auscultadores Bluetooth em apenas 15 segundos
NotíciasSegurança

Investigadores descobrem como hackers podem controlar auscultadores Bluetooth em apenas 15 segundos

Uma falha grave no sistema de emparelhamento rápido da Google expõe milhões de utilizadores a espionagem e localização indesejada através de dispositivos de áudio Bluetooth.

Pedro Tróia
Publicado em 16 de Janeiro, 2026
Tempo de leitura: 4 min
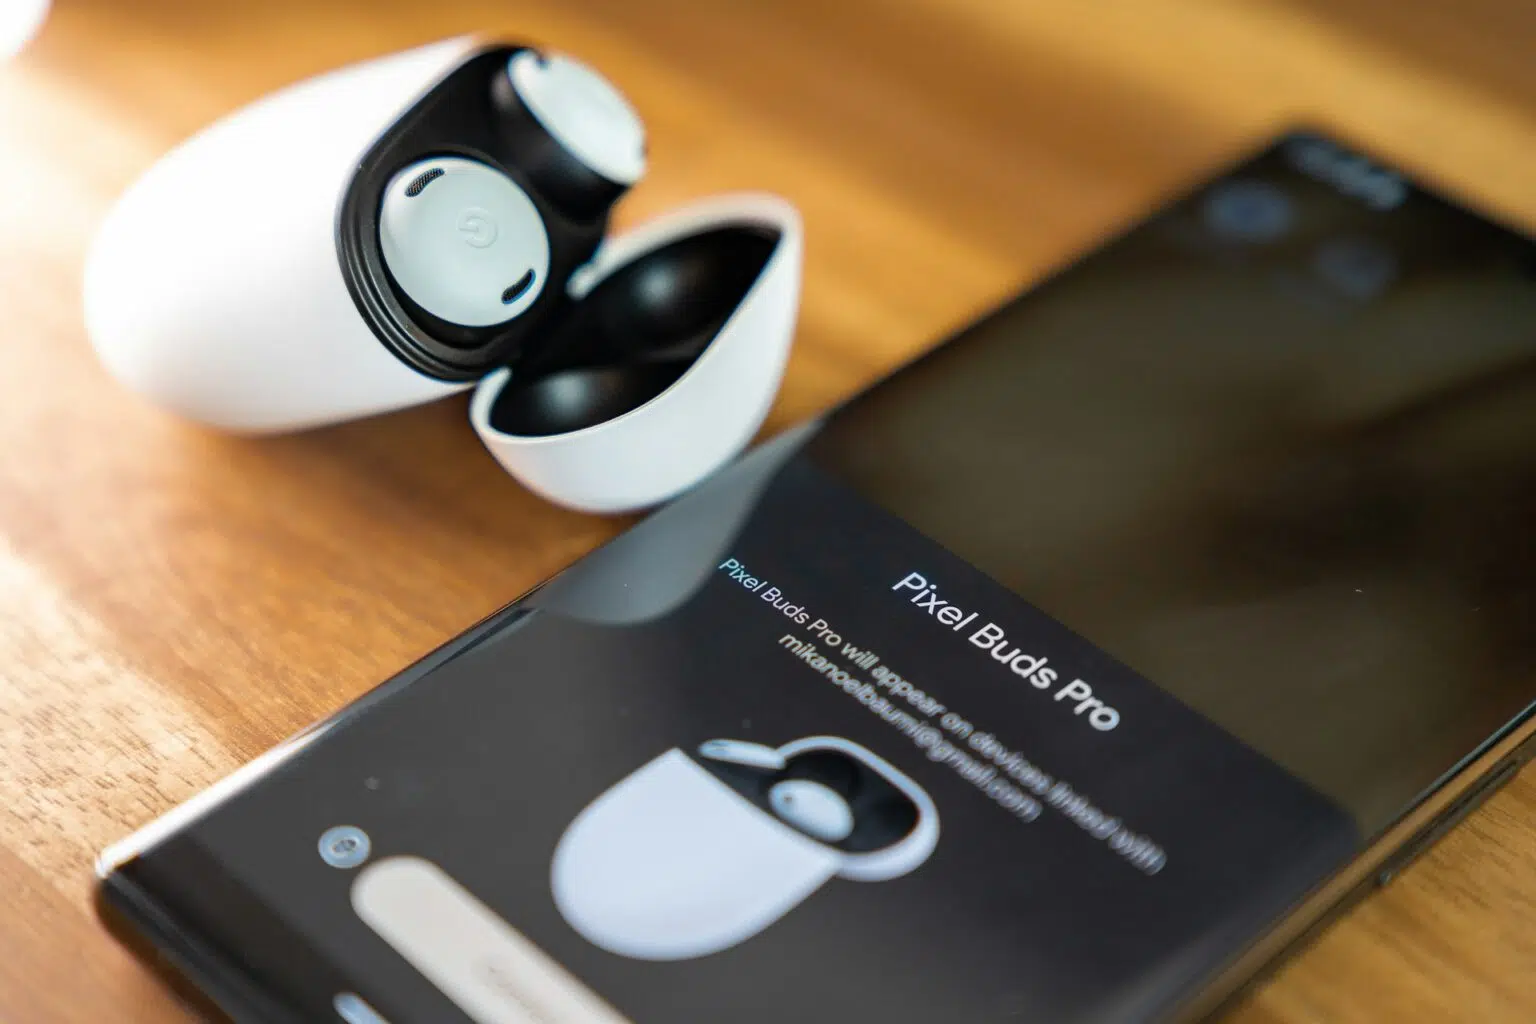
Auscultadores Bluetooth
Foto de Mika Baumeister na Unsplash
Neste artigo
  • O perigo espreita a curta distância
  • Privacidade em risco: do microfone à localização
  • Marcas de renome na lista de vulneráveis
  • Como proteger o seu equipamento

Uma equipa de investigadores belgas revelou a WhisperPair, uma vulnerabilidade que permite a piratas informáticos assumirem o controlo de auscultadores e colunas de som Bluetooth de forma remota, sem qualquer interacção do utilizador.

O perigo espreita a curta distância

A vulnerabilidade, identificada pelo grupo de Segurança Informática e Criptografia Industrial da Universidade KU Leuven, na Bélgica, tira partido de uma implementação defeituosa do protocolo Google Fast Pair. Segundo os especialistas, um atacante posicionado num raio de até 14 metros — o limite prático do Bluetooth — consegue sequestrar um dispositivo vulnerável em menos de 15 segundos. O processo é assustadoramente simples: o pirata apenas necessita de identificar o modelo do acessório e, através de um computador ou até de um simples Raspberry Pi, forçar a ligação. “Pode estar a caminhar na rua a ouvir música e, num ápice, podemos assumir o controlo do seu equipamento”, explicou Sayon Duttagupta, um dos investigadores responsáveis pela descoberta.

- Publicidade -

Privacidade em risco: do microfone à localização

Uma vez estabelecida a ligação, as consequências para a privacidade são severas. A falha WhisperPair permite que o atacante active o microfone dos auscultadores para ouvir o som ambiente ou conversas privadas, injecte áudio indesejado ou interrompa a reprodução. Mais grave ainda é a possibilidade de monitorização geográfica. Ao ligar o acessório a uma conta Google controlada pelo atacante, este pode utilizar a rede “Encontrar o meu dispositivo” (Find Hub) para rastrear a localização exacta do utilizador em tempo real. Este risco estende-se mesmo a quem não utiliza smartphones Android, uma vez que a falha reside no firmware do acessório de áudio e não no sistema operativo do telemóvel.

Marcas de renome na lista de vulneráveis

A investigação identificou 17 modelos de 10 fabricantes diferentes com certificação Google Fast Pair mas falham em validar se o dispositivo está, de facto, em modo de emparelhamento. Entre os equipamentos afectados encontram-se modelos populares como os Sony WH-1000XM4, XM5 e os recentes XM6, além de dispositivos da Nothing, JBL, Xiaomi, Marshall e OnePlus. A Google já reagiu, afirmando que notificou os parceiros de hardware em Setembro passado e que forneceu as correcções recomendadas. No entanto, a responsabilidade de lançar as actualizações de segurança recai sobre cada fabricante. No caso dos Pixel Buds, a gigante tecnológica confirmou que os seus auriculares já se encontram devidamente protegidos.

Como proteger o seu equipamento

A principal dificuldade na resolução deste problema reside no comportamento dos utilizadores. Muitos raramente instalam as aplicações oficiais das marcas (como a da Sony ou da JBL), que são o único veículo para actualizar o firmware destes periféricos. Para garantir que não está a ser vigiado, a recomendação é clara: verifique de imediato se existem actualizações pendentes para os seus auscultadores ou colunas Bluetooth. Enquanto o ficheiro de actualização não for instalado, o dispositivo permanecerá uma porta aberta para qualquer atacante nas proximidades.

Adicionar a PCGuia às fontes do Google
- Publicidade -
Etiquetas:auscultadoresBluetoothWhisperPair
Man in a blue suit holds a tablet against a neon purple background with the WAIDOK logo and AI document-search slogan in Portuguese.
Ad image
Apoio
Ad image Ad image

Também lhe pode interessar

Integridade da memória
NotíciasSegurançaSoftware

Microsoft altera as regras de segurança do Windows 11 com activação automática da protecção de memória

Tempo de leitura: 6 min
©Guillaume Périgois | União Europeia
MercadosNotícias

União Europeia avança com lei para banir loot boxes e mecânicas pay-to-win para menores

Tempo de leitura: 6 min
Blue abstract wallpaper with a floating rounded app panel showing a list of recent files, including 'Italy 2026 Itinerary' and a 'Screenshot 2026-09-14' entry on a Windows-like desktop
NotíciasSoftware

Caixa de pesquisa do Windows 11 vai transformar-se num centro de controlo do sistema

Tempo de leitura: 5 min
Asus_Gallop
Inteligência ArtificialNotíciasRobots

Asus desenvolve o robô humanoide Gallop para automatizar o fabrico de componentes eletrónicos até 2028

Tempo de leitura: 7 min
© 2023 Fidemo Sociedade de Media