PCGuia PCGuia
  • redaccao@pcguia.fidemo.pt
  • Dicas
    • Apps
    • Descomplicómetro
    • Download da semana
    • Guia completo
    • Inteligência Artificial
    • Linux
    • MacGuia
    • Modding
    • Photoshop
    • Teste de velocidade da Internet
    • Open Source
  • Notícias
    • Ambiente
    • Apps
    • Ciência
    • Curiosidades
    • Hardware
    • Inteligência Artificial
    • Internet
    • Jogos
    • Mercados
    • Mobilidade
    • Multimédia
    • Robots
    • Segurança
    • Software
    • Startup
    • Especiais
      • Especial PCGuia
      • História
      • Reportagem PC Guia
  • Reviews
    • Armazenamento
    • Áudio
    • Componentes
    • Desktops
    • Gadgets
    • Imagem
    • Mobilidade
    • Periféricos
    • Robótica
  • Opinião
    • Conceito Humanoide
    • Há Uma App Para Tudo
    • O Que Vem à Rede
    • Praia das Maçãs
    • Quinta Coluna
  • Loja Fidemo
  • Precisa de ajuda?
  • Contactos
  • Como testamos os produtos
  • Termos de utilização
  • Política de privacidade e cookies
  • Estatuto Editorial
  • Declaração de Privacidade
  • Política de Cookies
  • Vencedores dos Prémios Leitor PCGuia 2025
  • Declaração de Privacidade
© 2023 - Fidemo Sociedade de Media
A ler: Kaspersky Alerta: Cibercriminosos estão a reutilizar e melhorar técnicas de phishing antigas
Font ResizerAa
PCGuia PCGuia
Font ResizerAa
Procurar
  • Dicas
  • Jogos
  • Linux
  • Notícias
  • Opinião
  • Reviews
  • Cookie Policy
© 2023 Fidemo Sociedade de Média
PCGuia > Notícias > Segurança > Kaspersky Alerta: Cibercriminosos estão a reutilizar e melhorar técnicas de phishing antigas
NotíciasSegurança

Kaspersky Alerta: Cibercriminosos estão a reutilizar e melhorar técnicas de phishing antigas

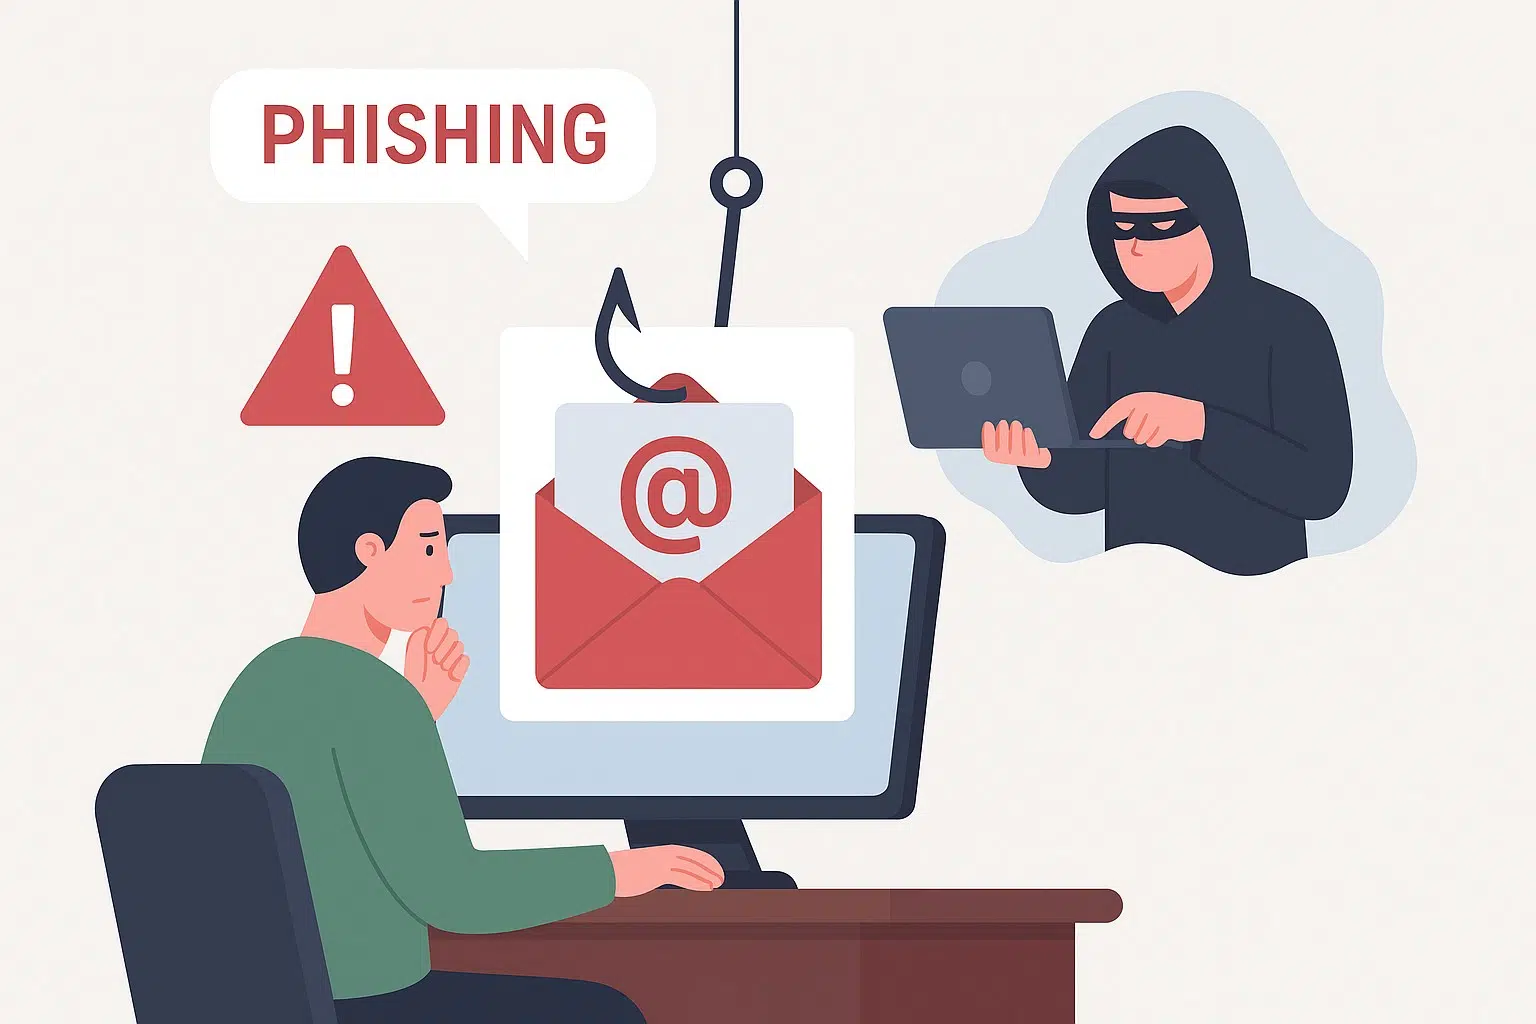
Um estudo recente da Kaspersky, intitulado "Evolução dos ataques de phishing por e-mail", revela uma tendência alarmante no cenário das ciberameaças: a revitalização de técnicas de phishing já conhecidas.

Pedro Tróia
Publicado em 28 de Outubro, 2025
Tempo de leitura: 3 min
phishing
Imagem gerada por IA

De acordo com o estudo da Kaspersky, os cibercriminosos estão a recriar e aperfeiçoar tácticas de phishing antigas para lançar ataques em 2025. Uma das técnicas que emergiu com força, especialmente em ambientes B2B, é o phishing baseado em convites de calendários. Este método, que ressurgiu em 2025, envolve o envio de convites de calendário por e-mail, muitas vezes sem texto, que ocultam links maliciosos na descrição do evento. Ao aceitar, o evento é adicionado ao calendário da vítima, com lembretes que a incentivam a clicar em links que a redireccionam para páginas de login falsas, frequentemente imitando serviços da Microsoft. Este ataque, anteriormente de larga escala contra o Google Calendar, está agora focado em colaboradores de escritórios.

Outra técnica que está de volta é o phishing através de mensagens de voz e evasão de CAPTCHA. Os atacantes enviam e-mails que simulam notificações de mensagens de voz com links que levam a landing pages básicas. Ao clicar, é activada uma série de desafios CAPTCHA para iludir bots de segurança. No final deste processo, os utilizadores são direccionados para uma página de login fraudulenta do Google, com o objectivo de recolher credenciais.

- Publicidade -

O terceiro método de ataque visa um pilar da cibersegurança moderna: A tentativa de contornar de MFA (autenticação multifactor) através de logins fraudulentos em serviços de cloud. Estas campanhas enviam e-mails que parecem legítimos, disfarçados de comunicações de suporte de serviços como o pCloud. As vítimas são encaminhadas para páginas de login falsas com domínios semelhantes, que interagem com o serviço real através de API, validando e-mails e solicitando códigos OTP e palavras-passe. Este acesso bem-sucedido permite aos atacantes entrar na conta.

Para se protegerem, a Kaspersky recomenda que as empresas promovam formações obrigatórias em cibersegurança com simulações de ataques de phishing. Aos utilizadores, a especialista em antispam Roman Dedenok aconselha cautela com anexos invulgares (como PDFs protegidos por senha ou códigos QR) e a verificação dos URL dos sites antes de inserirem credenciais. É crucial implementar soluções robustas de protecção para servidores de e-mail, como o Kaspersky SecureMail, para detecção e bloqueio em tempo real destas tácticas avançadas.
- Publicidade -
Adicionar a PCGuia às fontes do Google
- Publicidade -
Etiquetas:Kasperskyphishing
Man in a blue suit holds a tablet against a neon purple background with the WAIDOK logo and AI document-search slogan in Portuguese.
Ad image
Apoio
Ad image Ad image

Também lhe pode interessar

Integridade da memória
NotíciasSegurançaSoftware

Microsoft altera as regras de segurança do Windows 11 com activação automática da protecção de memória

Tempo de leitura: 6 min
©Guillaume Périgois | União Europeia
MercadosNotícias

União Europeia avança com lei para banir loot boxes e mecânicas pay-to-win para menores

Tempo de leitura: 6 min
Blue abstract wallpaper with a floating rounded app panel showing a list of recent files, including 'Italy 2026 Itinerary' and a 'Screenshot 2026-09-14' entry on a Windows-like desktop
NotíciasSoftware

Caixa de pesquisa do Windows 11 vai transformar-se num centro de controlo do sistema

Tempo de leitura: 5 min
Asus_Gallop
Inteligência ArtificialNotíciasRobots

Asus desenvolve o robô humanoide Gallop para automatizar o fabrico de componentes eletrónicos até 2028

Tempo de leitura: 7 min
© 2023 Fidemo Sociedade de Media