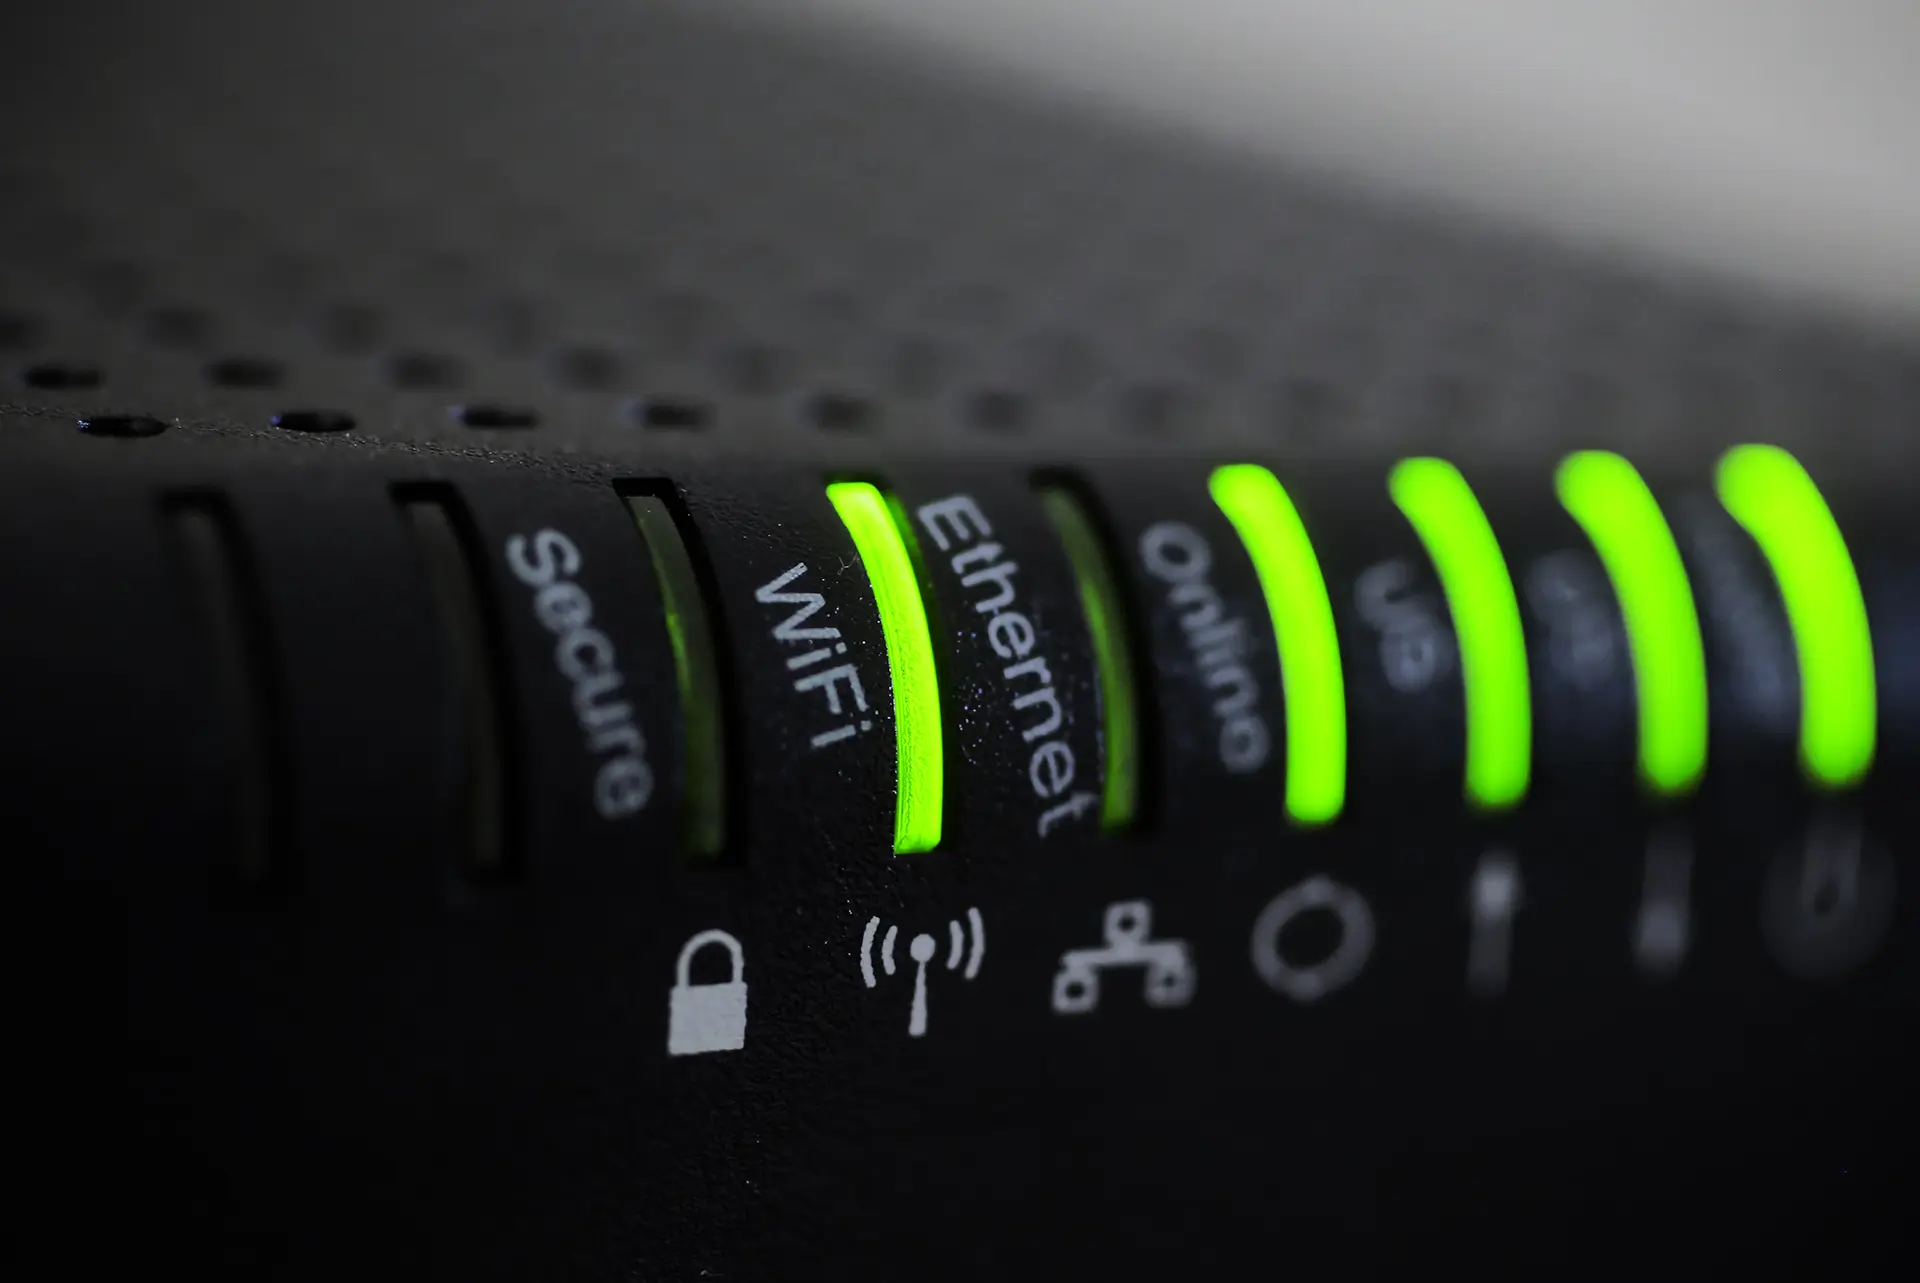
Um grupo de hackers, que se acredita que estejam ligados ao estado chinês, está a lavar a cabo um novo tipo de ataque contra vários alvos na Europa e, para esconder as suas actividades, esses hackers estão a usar routers de redes domésticas. Os routers em questão são, maioritariamente, fabricados pela TP-Link, mas também podem estar a ser usados routers de outras marcas.
A Check Point descobriu mais uma ‘Advanced Persistent Threat’ (APT), que está a ser usada por um grupo de hackers com ligações à China, identificado como ‘Camaro Dragon’. Este ataque, que se sobrepõe a outras actividades maliciosas que anteriormente foram atribuídas ao grupo ‘Mustang Panda’, emprega um método de camuflagem através de routers TP-Links que estão infectados com um componente de malware complexo.
Os alvos do ataque levado a cabo pelo ‘Camaro Dragon’ são organizações e pessoas ligadas às relações exteriores europeias. Durante a investigação, a Check Point descobriu um componentes de firmware construídos especificamente para funcionar em routers da TP-Link, incluindo uma backdoor personalizada, denominada ‘Horse Shell’.
Esta backdoor tem várias funcionalidades, como uma shell para executar comandos remotos no dispositivo, um módulo de transferência de ficheiros para fazer uploads e downloads e um sistema de troca de informação entre dispositivos infectados que usa o protocolo SOCKS5. Este protocolo pode ser usado como proxy em ligações TCP para um qualquer endereço IP, com o objectivo de reencaminhar pacotes para uma rede de dispositivos infectados que mascara a origem e o destino de uma ligação encriptada.
Graças a este firmware, os membros do ‘Camaro Dragon’ conseguem mascarar o centro de comando real. A Check Point diz que, apesar de ter encontrado a backdoor ‘Horse Shell’ na infra-estrutura de ataque, as verdadeiras vítimas das infecções do routers ainda são desconhecidas.
A Check Point não sabe ainda como é que os hackers conseguiram infectar os routers com este firmware, mas há hipótese de o grupo ter levado a cabo uma busca massiva por vulnerabilidades conhecidas e por routers com credenciais de login fracas ou que usem as credenciais padrão. Alem disto, apesar de o firmware ter sido escrito especificamente para os routers TP-Link, pode ser adaptado facilmente para funcionar em dispositivos de outros fabricantes.
Esta descoberta de um firmware infectado para routers TP-Link sublinha a importância de se tomarem medidas de protecção contra ataques semelhantes. A Check Point dá alguns conselhos para detectar e proteger os dispositivos contra a instalação de firmware não autorizadas. As sugestões, incluem a instalação das actualizações de firmware em todos os routers, alterar as credenciais padrão em qualquer dispositivo que esteja ligado à Internet e usar passwords fortes e autenticação de dois factores sempre que possível.