PCGuia PCGuia
  • [email protected]
  • Dicas
    • Apps
    • Descomplicómetro
    • Download da semana
    • Guia completo
    • Inteligência Artificial
    • Linux
    • MacGuia
    • Modding
    • Photoshop
    • Teste de velocidade da Internet
    • Open Source
  • Notícias
    • Ambiente
    • Apps
    • Ciência
    • Curiosidades
    • Hardware
    • Inteligência Artificial
    • Internet
    • Jogos
    • Mercados
    • Mobilidade
    • Multimédia
    • Robots
    • Segurança
    • Software
    • Startup
    • Especiais
      • Especial PCGuia
      • História
      • Reportagem PC Guia
  • Reviews
    • Armazenamento
    • Áudio
    • Componentes
    • Desktops
    • Gadgets
    • Imagem
    • Mobilidade
    • Periféricos
    • Robótica
  • Opinião
    • Conceito Humanoide
    • Há Uma App Para Tudo
    • O Que Vem à Rede
    • Praia das Maçãs
    • Quinta Coluna
  • Loja Fidemo
  • Precisa de ajuda?
  • Contactos
  • Como testamos os produtos
  • Termos de utilização
  • Política de privacidade e cookies
  • Estatuto Editorial
  • Declaração de Privacidade
  • Política de Cookies
  • Vencedores dos Prémios Leitor PCGuia 2025
  • Declaração de Privacidade
© 2023 - Fidemo Sociedade de Media
A ler: Grupo de hackers distribui malware através de um logótipo do Windows
Font ResizerAa
PCGuia PCGuia
Font ResizerAa
Procurar
  • Dicas
  • Jogos
  • Linux
  • Notícias
  • Opinião
  • Reviews
  • Cookie Policy
© 2023 Fidemo Sociedade de Média
PCGuia > Notícias > Segurança > Grupo de hackers distribui malware através de um logótipo do Windows
NotíciasSegurança

Grupo de hackers distribui malware através de um logótipo do Windows

Pedro Tróia
Publicado em 3 de Outubro, 2022
Tempo de leitura: 2 min
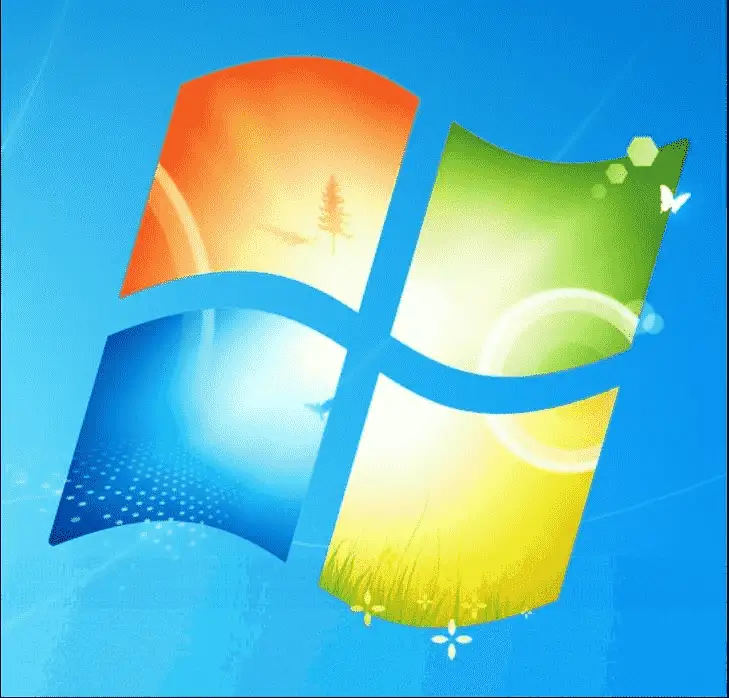
Steganography
Imagem - Symantec

Segundo o site The Register, o grupo de espionagem Witchetty (também conhecido como LookingFrog), tem usado um grande conjunto de ferramentas para atacar governos, missões diplomáticas, ONG e organizações industriais. A mais recente ameaça deste grupo, descoberta pelo Threat Hunter Team da Symantec, passa pela utilização de uma rara técnica de esteganografia, que esconde código malicioso num ficheiro de imagem.

A imagem utilizada pelo grupo Witchetty é a de um logótipo antigo do Windows. O código malicioso inclui um trojan backdoor (denominado Backdoor.Stegmap), que é capaz de executar um conjunto de comandos de sistema. Ao mascarar o código numa imagem, é possível escondê-lo à vista de todos num serviço considerado confiável e ao mesmo tempo evitar a sua identificação como uma ameaça de segurança. Neste caso, o grupo colocou a imagem no GitHub.

- Publicidade -

Depois do alvo ser comprometido, a imagem é descarregada a partir do GitHub. Depois de estar guardada na rede a atacar, o código pode ser desencriptado e utilizador para continuar a infiltração. Quando o ataque é bem-sucedido, o Whitchetty consegue instalar shell web em servidores que estejam ligados à Internet. Depois, conseguem roubar credenciais e instalar outro malware nos computadores ligados à rede.

A Symantec diz que as novas ferramentas do Witchetty, incluindo esta nova técnica de esteganografia já foram usadas para atacar duas agências governamentais no Médio Oriente e uma bolsa num país africano. Segundo a Symantec, este grupo tem a capacidade de fazer evoluir constantemente as suas ferramentas para atacar alvos de interesse.
- Publicidade -
Etiquetas:SymantecWindows
Publicidade Konica
Ad image
Apoio
Ad image Ad image

Também lhe pode interessar

FANATEC
HardwareNotícias

Fanatec lança um novo volante oficial de Fórmula 1 para consolas e computador

Tempo de leitura: 3 min
Lua
CiênciaNotícias

Falta de água ameaça travar bases humanas na superfície lunar

Tempo de leitura: 4 min
Google AI Studio Gemini Audio promo with bold 'Gemini Audio' text on black background and colorful diagonal shapes at the bottom.
Inteligência ArtificialNotícias

Google apresenta novos modelos de inteligência artificial para conversação em tempo real

Tempo de leitura: 4 min
Warthog_MKII
HardwareNotícias

Thrustmaster lança o novo HOTAS Warthog Mk II para fãs de simulação de voo militar

Tempo de leitura: 3 min
© 2023 Fidemo Sociedade de Media