Este é o primeiro caso em que investigadores da Kaspersky Lab detectaram o grupo Lazarus a distribuir malware direccionado aos computadores Mac, o que representa uma chamada de atenção para as actividades relacionadas com as criptomoedas.
Com base na análise da equipa GReAT, o acesso à infraestrutura de câmbio começou quando um colaborador de uma empresa transferiu uma aplicação de um website, aparentemente legítimo, de uma empresa que desenvolve software para câmbio de criptomoedas.
O código da aplicação não levantou suspeitas com excepção de um componente – uma actualização. Em softwares legítimos, este tipo de componentes são utilizados para transferir novas versões de programas.
No caso do AppleJeus, este actuou como um modulo de reconhecimento: primeiro, recolheu informações básicas sobre o computador em que estava instalado, enviando-as de volta para o servidor de comando e controlo. Se os hackers considerarem que vale a pena atacar o computador em questão, o código malicioso é novamente enviado sob a forma de software de actualização.
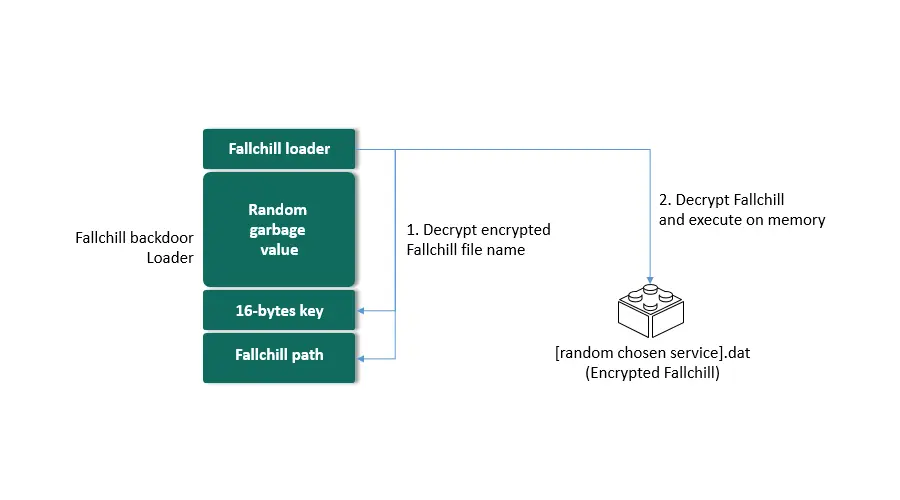
Este instala um trojan, de nome Fallchill, uma ferramenta antiga que o grupo Lazarus voltou a actualizar recentemente e que proporcionou aos investigadores uma base para identificar os hackers. Após a instalação, o trojan proporciona-lhes um acesso quase ilimitado ao computador da vítima, permitindo-lhes roubar informações financeiras valiosas ou activar ferramentas adicionais com o mesmo propósito.
O fornecedor do software de cambio de criptomoedas que foi utilizado para disseminar o malware no computador das vítimas tem um certificado digital válido para o seu website e registos legítimos do seu domínio. No entanto, e com base na informação pública disponível, os investigadores da Kaspersky Lab não conseguiram identificar nenhuma organização legítima localizada no endereço utilizado para o certificado.
“Detectámos um crescente interesse do grupo Lazarus nos mercados de criptomoedas no início de 2017, quando o software Monero foi instalado num dos seus servidores por um dos hackers do grupo. A partir daí, têm sido detectados em vários ataques direccionados a serviços de câmbio de criptomoedas juntamente com organizações financeiras legítimas. O facto de terem desenvolvido malware direccionado a utilizadores de computadores Mac – para além do já existente para utilizadores de Windows – e criado uma empresa e um software totalmente fictícios de forma a conseguirem disseminar este malware sem serem detectados por soluções de segurança significa que os potenciais lucros destas operações são elevadíssimos e que poderemos esperar mais casos do género no futuro. Para os utilizadores de Mac, esta é uma chamada de atenção, especialmente se usam os seus computadores para operações relacionadas com criptomoedas”, afirmou Vitaly Kamluk, director da equipa GReAT APAC da Kaspersky Lab.
Via Kaspersky Lab.