
PCGuia PCGuia
  • [email protected]
  • Dicas
    • Apps
    • Descomplicómetro
    • Download da semana
    • Guia completo
    • Inteligência Artificial
    • Linux
    • MacGuia
    • Modding
    • Photoshop
    • Teste de velocidade da Internet
    • Open Source
  • Notícias
    • Ambiente
    • Apps
    • Ciência
    • Curiosidades
    • Hardware
    • Inteligência Artificial
    • Internet
    • Jogos
    • Mercados
    • Mobilidade
    • Multimédia
    • Robots
    • Segurança
    • Software
    • Startup
    • Especiais
      • Especial PCGuia
      • História
      • Reportagem PC Guia
  • Reviews
    • Armazenamento
    • Áudio
    • Componentes
    • Desktops
    • Gadgets
    • Imagem
    • Mobilidade
    • Periféricos
    • Robótica
  • Opinião
    • Conceito Humanoide
    • Há Uma App Para Tudo
    • O Que Vem à Rede
    • Praia das Maçãs
    • Quinta Coluna
  • Loja Fidemo
  • Precisa de ajuda?
  • Contactos
  • Como testamos os produtos
  • Termos de utilização
  • Política de privacidade e cookies
  • Estatuto Editorial
  • Declaração de Privacidade
  • Política de Cookies
  • Vencedores dos Prémios Leitor PCGuia 2025
  • Declaração de Privacidade
© 2023 - Fidemo Sociedade de Media
A ler: Versões piratas do Windows 10 estão a instalar malware através de partições EFI
Font ResizerAa
PCGuia PCGuia
Font ResizerAa
Procurar
  • Dicas
  • Jogos
  • Linux
  • Notícias
  • Opinião
  • Reviews
  • Cookie Policy
© 2023 Fidemo Sociedade de Média
PCGuia > Notícias > Segurança > Versões piratas do Windows 10 estão a instalar malware através de partições EFI
NotíciasSegurançaSoftware

Versões piratas do Windows 10 estão a instalar malware através de partições EFI

Hackers usam as partições EFI para esconder malware que rouba criptomoeda.

Pedro Tróia
Publicado em 15 de Junho, 2023
Tempo de leitura: 3 min
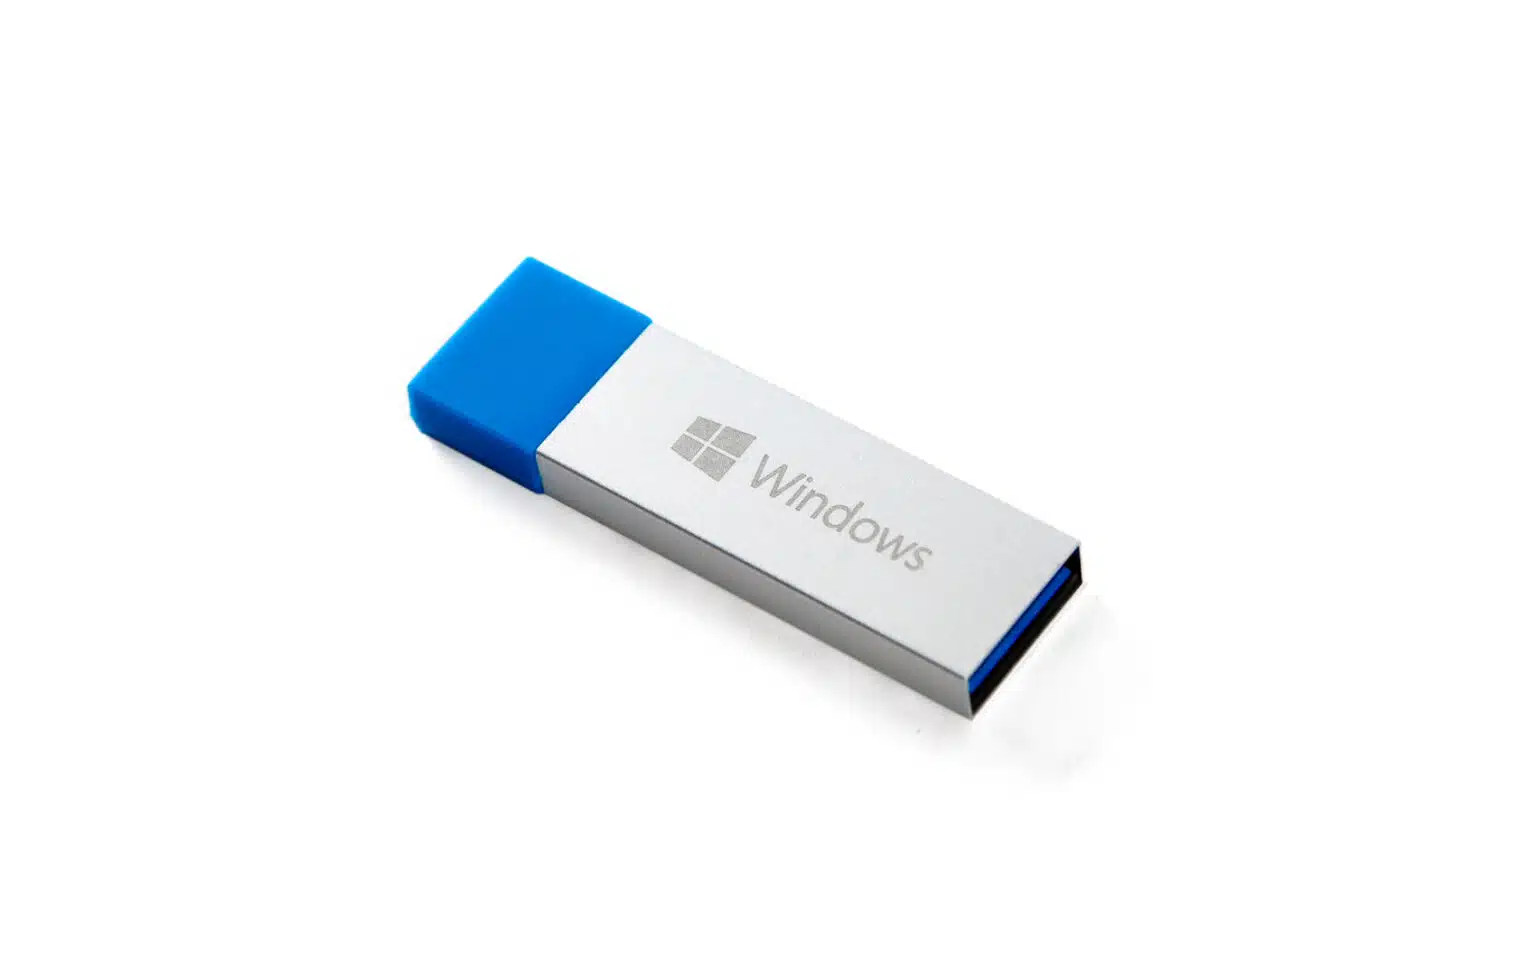
Windows 10 Pen

Hackers estão a distribuir através de torrents versões piratas do Windows 10, que contêm malware na partição EFI (Extensible Firmware Interface) de forma a evitar a detecção.

A partição EFI é uma partição de sistema que contém o bootloader e ficheiros relacionados, que são executados antes do arranque do sistema operativo e é uma parte essencial dos sistemas que usam UEFI em vez da BIOS antiga. Há relatos de ataques que usam partições EFI para lançar malware fora do contexto do sistema operativo, o que os colocam fora do alcance das ferramentas de segurança do sistema, como é o caso do malware BlackLotus.

- Publicidade -

Neste caso, descoberto por uma equipa da Dr. Web, as imagens ISO piratas do Windows 10 que estão a ser distribuídas agora usam a partição EFI para guardar componentes do malware Clipper. Este malware, serve para roubar criptomoeda através da alteração dos dados que estão no clipboard do sistema. Como as ferramentas antivírus não fazem buscas nas partições EFI, o malware pode passar completamente despercebido.

Segundo a Dr. Web, os ficheiros relacionados com o malware que estão guardados na partição EFI são os seguintes:

\Windows\Installer\iscsicli.exe (dropper)
\Windows\Installer\recovery.exe (injector)
\Windows\Installer\kd_08_5e78.dll (clipper)

- Publicidade -

Quando o sistema operativo é instalado através de uma destas imagens ISO, é criada uma tarefa calendarizada para lançar o programa ‘iscsicli.exe’, que monta a partição EFI como uma drive com a letra ‘M:’. Depois de a drive estar acessível, o programa copia os outros dois ficheiros: ‘recovery.exe’ e ‘kd_08_5e78.dll’ para a drive ‘C:’

De seguida, é lançado o programa ‘Recovery.exe’, que serve para injectar o DLL do malware no processo de sistema ‘%WINDIR%\System32\Lsaiso.exe’

Depois desta injecção, o Clipper verifica a existência do ficheiro ‘C:\Windows\INF\scunown.inf’, ou se está a ser executada alguma ferramenta de análise, como Gestor de Tarefas, Monitor de Processos ou outras. Se alguma for detectada, o Clipper não substitui os endereços das carteiras de criptomoeda para evitar a detecção. 

Quando o malware está a ser executado, monitoriza a Área de Transferência do sistema à espera de apanhar quaisquer endereços de carteiras de criptomoeda. Se for encontrado algum endereço no clipboard, ele é substituído por outro, controlado pelos hackers.

Isto permite redireccionar pagamentos para contas controladas pelos hackers. Segundo a Dr. Web, este método já rendeu, pelo menos, 19000 dólares ao hackers.
- Publicidade -
Etiquetas:MalwareWindows 10
Publicidade Konica
Ad image
Apoio
Ad image Ad image

Também lhe pode interessar

Auscultadores Corsair
HardwareNotícias

Novos auscultadores da Corsair chegam com 110 horas de autonomia, áudio espacial e microfone de estúdio

Tempo de leitura: 2 min
©Bang & Olufsen
MercadosNotícias

Bang & Olufsen alarga programa Reloved a todas as lojas portuguesas com produtos recondicionados

Tempo de leitura: 1 min
Artcraft
NotíciasSoftware

Programador lança alternativa gratuita à Creative Suite da Adobe criada com inteligência artificial

Tempo de leitura: 3 min
©Razer | Basilisk V4 Pro
HardwareNotícias

Novo Razer Basilisk V4 Pro permite alternar entre cinco ligações e promete até 275 horas de uso

Tempo de leitura: 3 min
© 2023 Fidemo Sociedade de Media