

PCGuia PCGuia
  • [email protected]
  • Dicas
    • Apps
    • Descomplicómetro
    • Download da semana
    • Guia completo
    • Inteligência Artificial
    • Linux
    • MacGuia
    • Modding
    • Photoshop
    • Teste de velocidade da Internet
    • Open Source
  • Notícias
    • Ambiente
    • Apps
    • Ciência
    • Curiosidades
    • Hardware
    • Inteligência Artificial
    • Internet
    • Jogos
    • Mercados
    • Mobilidade
    • Multimédia
    • Robots
    • Segurança
    • Software
    • Startup
    • Especiais
      • Especial PCGuia
      • História
      • Reportagem PC Guia
  • Reviews
    • Armazenamento
    • Áudio
    • Componentes
    • Desktops
    • Gadgets
    • Imagem
    • Mobilidade
    • Periféricos
    • Robótica
  • Opinião
    • Conceito Humanoide
    • Há Uma App Para Tudo
    • O Que Vem à Rede
    • Praia das Maçãs
    • Quinta Coluna
  • Loja Fidemo
  • Precisa de ajuda?
  • Contactos
  • Como testamos os produtos
  • Termos de utilização
  • Política de privacidade e cookies
  • Estatuto Editorial
  • Declaração de Privacidade
  • Política de Cookies
  • Vencedores dos Prémios Leitor PCGuia 2025
  • Declaração de Privacidade
© 2023 - Fidemo Sociedade de Media
A ler: Botnet Emotet entrou para o top 10 do Índice de Impacto Global de Ameaças da Check Point
Font ResizerAa
PCGuia PCGuia
Font ResizerAa
Procurar
  • Dicas
  • Jogos
  • Linux
  • Notícias
  • Opinião
  • Reviews
  • Cookie Policy
© 2023 Fidemo Sociedade de Média
PCGuia > Notícias > Segurança > Botnet Emotet entrou para o top 10 do Índice de Impacto Global de Ameaças da Check Point
NotíciasSegurança

Botnet Emotet entrou para o top 10 do Índice de Impacto Global de Ameaças da Check Point

Luis Vedor
Publicado em 12 de Dezembro, 2018
Tempo de leitura: 3 min
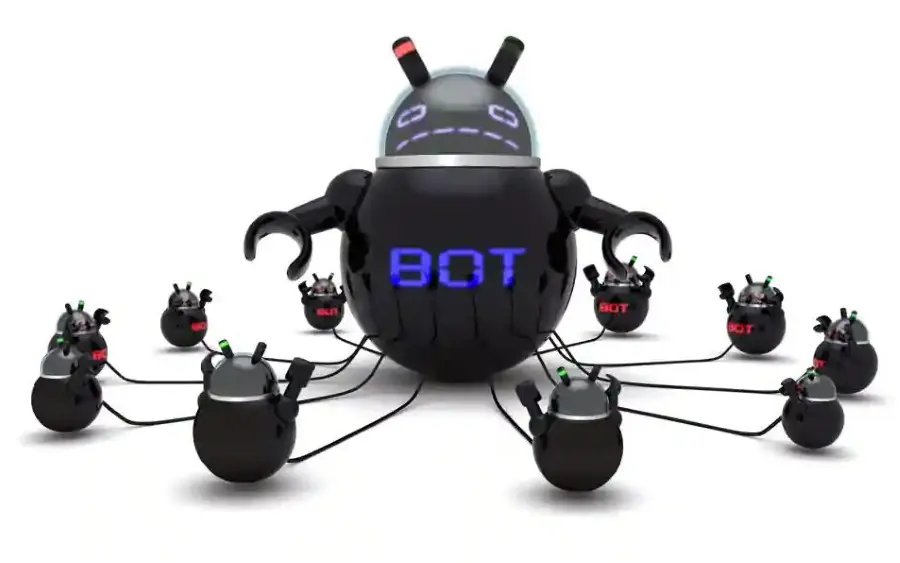
Botnets

A Check Point Software Technologies Ltd publicou o seu Índice de Impacto Global de Ameaças referente ao mês de Novembro de 2018.

O índice revela que a botnet Emotet entrou para o top 10 após os investigadores terem assistido à sua disseminação através de várias campanhas, incluindo as campanhas temáticas sobre o Dia de Acção de Graças.

- Publicidade -

Este ataque consistiu no envio de e-mails que continham anexos maliciosos, grande parte deles com nomes relacionados a este dia festivo. Como resultado, o impacto global da Emotet aumentou 25%, comparativamente com o mês de Outubro de 2018.

Top 3 dos “Mais Procurados” de Novembro em Portugal:

  • Coinhive – É um malware de criptomining. O JavaScript implementado utiliza elevados recursos de computação do utilizador, impactando assim a performance dos equipamentos. Este cryptominer teve um impacto nacional de 28,59%.
  • Roughted – Malvertising que é usado para disseminar vários websites maliciosos, assim como adware, exploit kits e ransomware. Este malware pode ser usado para atacar qualquer tipo de plataforma ou sistema operativo. O Roughted teve um impacto nacional de 28,59%.
  • Cryptoloot – É um malware de criptomining que utiliza a energia e os recursos existentes dos dispositivos. É um concorrente do Coinhive que tenta tirar-lhe quota de mercado ao pedir uma percentagem de resgate menor de receitas aos websites. Este teve um impacto nacional de 23,35%.

O CVE-2017-7269 manteve-se no lugar cimeiro da lista das vulnerabilidades mais exploradas, com um impacto global de 48%. Em segundo lugar está o OpenSSL TLS DTLS Heartbeat Information Disclosure com um impacto global de 44%. Logo de seguida, o CVE-2016-6309, com um impacto de 42% nas organizações.

- Publicidade -

Top 3 da vulnerabilidades “Mais Exploradas” de Novembro:

  • Microsoft IIS WebDAV ScStoragePathFromUrl Buffer Overflow (CVE-2017-7269)- Ao enviar um pedido criado na rede Microsoft Windows Server 2003 R2 através do Microsoft Internet Information Services 6.0, um atacante remoto pode executar um código ou causar uma negação de condição de serviços no servidor atacado.
  • OpenSSL TLS DTLS Heartbeat Information Disclosure (CVE-2014-0160; CVE-2014-0346) – Uma vulnerabilidade que se encontra no OpenSSL e que divulga informações devido a um erro enquanto opera com os TLS/DTLS heartbeat packets.
  • OpenSSL tls_get_message_body Function init_msg Structure Use After Free (CVE-2016-6309) – A vulnerabilidade use-after-free foi reportada pela função do OpenSSL tls_get_message_body. Um atacante remoto não autenticado pode tirar partido desta vulnerabilidade através do envio de uma mensagem criada para um servidor que esteja vulnerável. Uma exploração com sucesso permite ao atacante executar código arbitrário no sistema.

Via Check Point Software Technologies Ltd.
- Publicidade -
Etiquetas:BotnetCheck PointEmotetMalwareMicrosoftPortugal
Publicidade Konica
Ad image
Apoio
Ad image Ad image

Também lhe pode interessar

DLSS5
HardwareNotícias

Testes mostram perigo de sobreaquecimento dos cabos de alimentação das placas gráfica Nvidia RTX50 com o DLSS 5 ativado

Tempo de leitura: 3 min
Starship
InovaçãoNotícias

SpaceX prepara o fim do foguetão Falcon 9 e aposta tudo na Starship

Tempo de leitura: 4 min
Black ceramic espresso cup on a matching saucer with scattered roasted coffee beans on a gray concrete surface.
CiênciaNotícias

Estudo descobre impacto silencioso do café na qualidade do sono

Tempo de leitura: 3 min
Researcher in a white lab coat uses a tablet beside a glass-enclosed IBM Quantum Kitsune 127-qubit cryogenic system in a high-tech lab
CiênciaHardwareNotícias

Infleqtion anuncia avanço histórico na estabilidade da computação quântica

Tempo de leitura: 4 min
© 2023 Fidemo Sociedade de Media