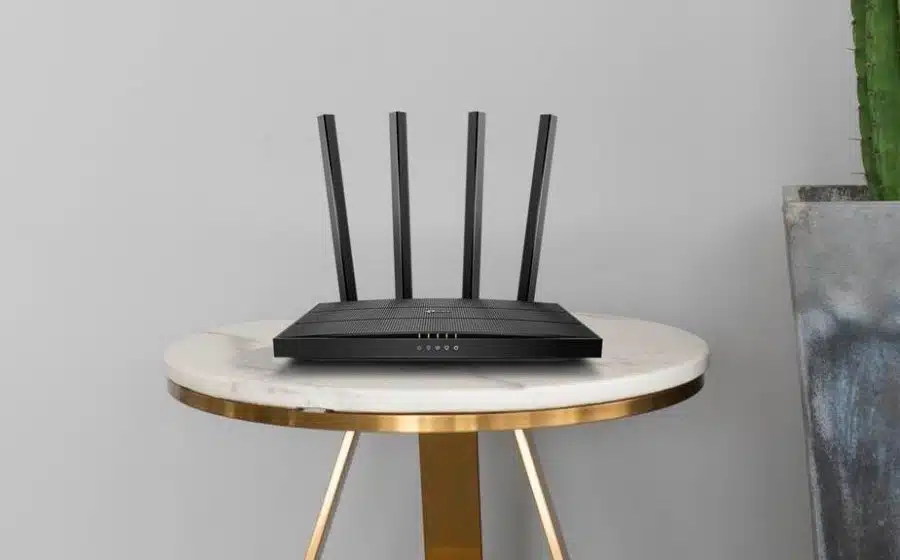
O Centro Nacional de Cibersegurança do Reino Unido (NCSC) emitiu recentemente um aviso urgente dirigido a empresas e agências governamentais. De acordo com a instituição, piratas informáticos russos estão a conduzir uma campanha maliciosa altamente sofisticada com o objectivo de roubar palavras-passe e dados sensíveis. O alvo principal desta operação são os equipamentos de rede de uso comum, o que ajuda a explicar o motivo pelo qual os Estados Unidos proibiram recentemente a importação de dispositivos da TP-Link e de outras marcas estrangeiras para o seu território.
A notícia, avançada pelo The Register, destaca a acção do grupo de piratas informáticos APT28, também conhecido no mundo da segurança informática como Fancy Bear. Esta estrutura já foi anteriormente associada de forma directa ao GRU, o serviço de inteligência militar da Rússia. Os atacantes procuram explorar vulnerabilidades conhecidas em equipamentos de rede destinados a pequenos escritórios e ambientes domésticos.
Ao comprometerem estes dispositivos, os piratas alteram as definições de DNS para redireccionar as vítimas para páginas web maliciosas que controlam em absoluto. Esta táctica permite distribuir software malicioso e aprofundar a exploração dos alvos. É neste contexto que se torna crucial que os utilizadores apliquem qualquer actualização urgente para corrigir falhas críticas nestes equipamentos, de forma a mitigar os riscos de intrusão.
O impacto na Ucrânia e nas infraestruturas críticas
A ofensiva parece estar parcialmente direccionada para a descoberta de falhas nas infraestruturas ucranianas. A agência britânica indica que o grupo também tem na mira os routers de nicho da marca MikroTik, muitos dos quais se encontram localizados na Ucrânia. O comprometimento destas redes pode fornecer à Rússia informações vitais ou acesso a sistemas que afectam directamente os seus objectivos militares na invasão do território ucraniano.
Paul Chichester, director de operações do NCSC, refere que esta actividade demonstra de forma clara como atores hostis conseguem tirar partido de vulnerabilidades em dispositivos de rede amplamente utilizados no dia-a-dia. O responsável encoraja as organizações a familiarizarem-se com as técnicas descritas no comunicado oficial e a seguirem à risca os conselhos de mitigação apresentados.
A intervenção da Microsoft e os alvos empresariais
A Microsoft também tem estado a monitorizar e a tentar travar esta actividade ilícita. Numa análise recente, a gigante tecnológica revela que os grupos russos têm os equipamentos da TP-Link e marcas semelhantes debaixo de olho desde Agosto de 2025. A empresa explica que os ataques foram desenhados maioritariamente para obter acesso a organizações de nível superior. Uma vez lá dentro, os atacantes conseguem infiltrar-se em ambientes que, de outra forma, estariam mais bem protegidos e monitorizados pelas equipas de segurança.
A tecnológica detalha a acção do grupo Forest Blizzard, focado na recolha de informações para apoiar as iniciativas de política externa do governo russo. Este grupo tem utilizado a manipulação de DNS para suportar ataques do tipo “adversary-in-the-middle” (AiTM) em ligações seguras contra os domínios web do Microsoft Outlook. Esta estratégia pode permitir a intercepção de dados na cloud, o que pode deixar instituições importantes, como governos, sector energético e infraestruturas de telecomunicações, numa posição de extrema vulnerabilidade.
Para enganar os utilizadores, os atacantes recorreram a versões falsas do site do Outlook, acedidas através do browser, e tentaram extrair dados organizacionais sensíveis a partir de servidores alojados pela própria Microsoft. O software da empresa norte-americana acabou por ser um componente central nesta teia de ataques.
Medidas de prevenção recomendadas
Tanto a Microsoft como o NCSC aconselham as empresas a manterem-se vigilantes e a analisarem o seu tráfego DNS em busca de actividades suspeitas. Os domínios maliciosos devem ser bloqueados de imediato para impedir a distribuição de código nocivo. Acima de tudo, as entidades alertam que as organizações não devem utilizar soluções de rede domésticas em ambientes empresariais, onde é exigida uma segurança muito mais rigorosa para executar tarefas críticas.