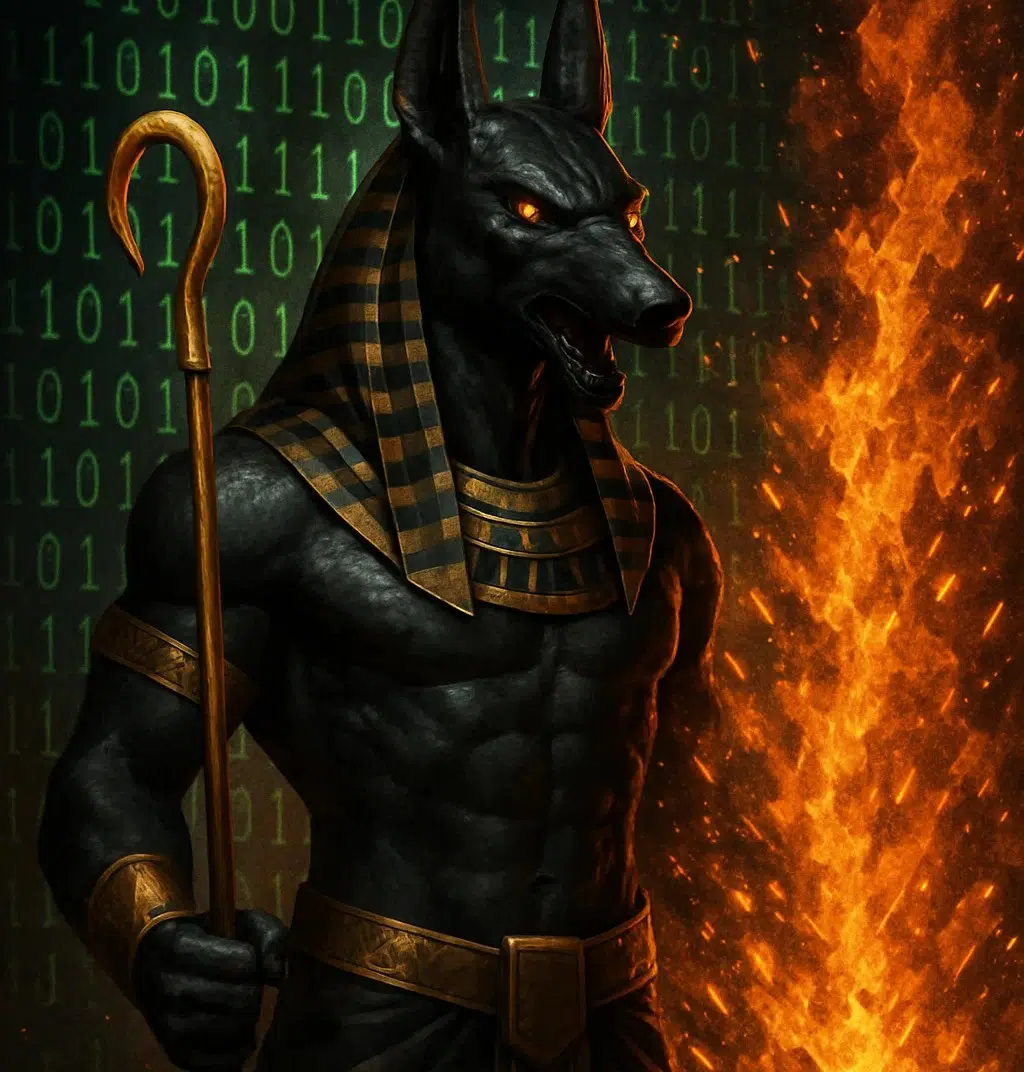
O recém-descoberto ransomware Anubis tem a capacidade de encriptar e, subsequentemente, destruir dados, tornando impossível a recuperação dos ficheiros. Esta operação de Ransomware-as-a-Service (RaaS) representa uma dupla ameaça para a informação empresarial, devido à sua funcionalidade de “limpeza” ou aniquilação de dados.
Ser afectado por uma perigosa operação de ransomware já é por si só uma situação calamitosa, mas, até agora, ainda existia alguma possibilidade de recuperar os ficheiros. No entanto, uma estirpe de ransomware identificada recentemente vem complicar ainda mais este cenário, ao introduzir uma nova opção de “limpeza” que permite aos criminosos destruir completamente os dados após a encriptação.
Anubis: Um Potencial Destrutivo Elevado
Peritos em cibersegurança descobriram uma nova campanha de RaaS com um potencial destrutivo muito elevado. O Anubis existe há apenas alguns meses e, felizmente, até à data ainda não fez muitas vítimas. Contudo, esta operação poderá em breve tornar-se mais disseminada e, consequentemente, muito mais difícil de mitigar no que concerne à recuperação de dados.
O Anubis é uma operação RaaS emergente concebida para combinar a encriptação de ficheiros com rotinas de destruição de ficheiros. Para além de encriptar os dados em sistemas Windows, o malware inclui um “modo de limpeza” que pode apagar dados de forma permanente. Uma vez activado, a recuperação de dados destes ficheiros torna-se literalmente impossível – mesmo para as empresas dispostas a pagar o resgate.
Origens e Expansão do Anubis
O Anubis foi identificado pela primeira vez em Dezembro de 2024, quando a Trend Micro analisou uma amostra em desenvolvimento conhecida como Sphinx. De acordo com a empresa, o Anubis e o Sphinx são essencialmente o mesmo software malicioso, diferindo principalmente na nota de resgate deixada nos sistemas infectados. A página de extorsão do Anubis na dark web lista actualmente apenas oito vítimas, o que sugere que os criadores poderão intensificar o lado comercial da operação assim que os aspectos técnicos estiverem totalmente desenvolvidos.
No início deste ano, o grupo Anubis foi apanhado a tentar recrutar novos afiliados através de fóruns clandestinos. A operação RaaS oferecia aos potenciais parceiros uma partilha de 80 por cento dos lucros ilícitos, enquanto os afiliados de extorsão de dados tinham prometida uma partilha de 60 por cento. Aos ‘initial access brokers’ era oferecida uma partilha de 50 por cento das receitas.
A Lógica por Detrás da Destruição e Outras Capacidades
Porquê tentar destruir ficheiros depois de já estarem encriptados? Peritos em segurança afirmam que os cibercriminosos poderiam explorar a funcionalidade de “limpeza” para aplicar pressão adicional sobre as vítimas, para as obrigar a pagar o resgate rapidamente, em vez de lhes dar a oportunidade de negociar ou ignorar a ameaça por completo.
De qualquer modo, a carga de destruição deve ser deliberadamente activada pelos “clientes” do RaaS. O ransomware compromete tipicamente um computador através de emails de phishing elaborados para imitar fontes fidedignas. O Anubis também oferece a possibilidade de executar através da linha de comandos, escalar privilégios de acesso, remover cópias de segurança do volume do sistema local, só para mencionar algumas.
A Evolução da Ameaça e Medidas Preventivas
O software malicioso Anubis representa uma evolução significativa no panorama das ameaças de ransomware, afirmou a Trend Micro. A empresa de segurança também forneceu uma lista das melhores práticas para se defender contra tais ameaças, incluindo a segurança do email e da internet, backups regulares de dados, educação do utilizador, entre outras.