

PCGuia PCGuia
  • [email protected]
  • Dicas
    • Apps
    • Descomplicómetro
    • Download da semana
    • Guia completo
    • Inteligência Artificial
    • Linux
    • MacGuia
    • Modding
    • Photoshop
    • Teste de velocidade da Internet
    • Open Source
  • Notícias
    • Ambiente
    • Apps
    • Ciência
    • Curiosidades
    • Hardware
    • Inteligência Artificial
    • Internet
    • Jogos
    • Mercados
    • Mobilidade
    • Multimédia
    • Robots
    • Segurança
    • Software
    • Startup
    • Especiais
      • Especial PCGuia
      • História
      • Reportagem PC Guia
  • Reviews
    • Armazenamento
    • Áudio
    • Componentes
    • Desktops
    • Gadgets
    • Imagem
    • Mobilidade
    • Periféricos
    • Robótica
  • Opinião
    • Conceito Humanoide
    • Há Uma App Para Tudo
    • O Que Vem à Rede
    • Praia das Maçãs
    • Quinta Coluna
  • Loja Fidemo
  • Precisa de ajuda?
  • Contactos
  • Como testamos os produtos
  • Termos de utilização
  • Política de privacidade e cookies
  • Estatuto Editorial
  • Declaração de Privacidade
  • Política de Cookies
  • Vencedores dos Prémios Leitor PCGuia 2025
  • Declaração de Privacidade
© 2023 - Fidemo Sociedade de Media
A ler: A mais recente actualização de segurança do Windows cria uma pasta vazia que não deve apagar
Font ResizerAa
PCGuia PCGuia
Font ResizerAa
Procurar
  • Dicas
  • Jogos
  • Linux
  • Notícias
  • Opinião
  • Reviews
  • Cookie Policy
© 2023 Fidemo Sociedade de Média
PCGuia > Notícias > Segurança > A mais recente actualização de segurança do Windows cria uma pasta vazia que não deve apagar
NotíciasSegurançaSoftware

A mais recente actualização de segurança do Windows cria uma pasta vazia que não deve apagar

Ainda não é claro como uma actualização do Windows que cria uma pasta vazia ajuda a prevenir falhas de segurança.

Pedro Tróia
Publicado em 17 de Abril, 2025
Tempo de leitura: 3 min
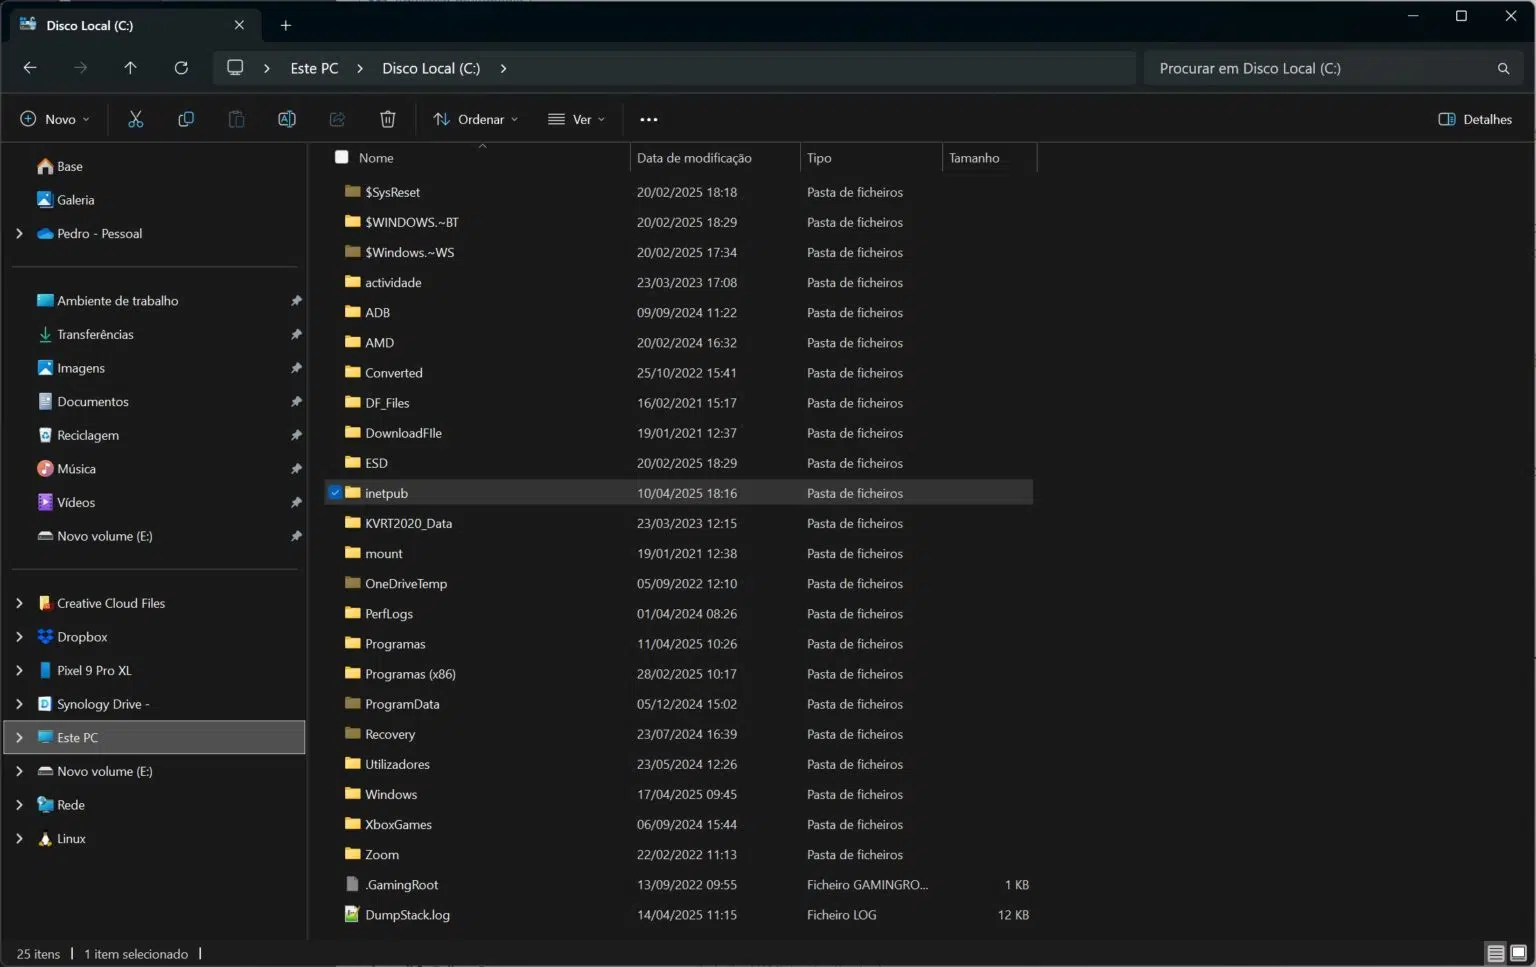
InetPub

De vez em quando, as actualizações de segurança da Microsoft podem causar estragos nos PC com Windows. Por isso, os utilizadores estão mais cautelosos actualmente e até o aparecimento uma pasta vazia e aparentemente inocente pode criar preocupações sobre o que se está a passar no sistema depois de instalar uma destas actualizações.

As actualizações de segurança do Windows lançadas como parte do Patch Tuesday de Abril trouxeram uma mudança inesperada. Depois de instalar as correcções de erros deste mês, os utilizadores descobriram que uma nova pasta chamada “inetpub” tinha sido criada na raiz do volume do sistema (por exemplo: C:\inetpub).

- Publicidade -

Embora esteja vazia, a pasta rapidamente gerou preocupação suficiente para que a Microsoft fosse obrigada a actualizar o boletim de segurança para explicar (parcialmente) o seu propósito.

Tecnicamente falando, a pasta inetpub está associada aos Internet Information Services (IIS) da Microsoft, um servidor web “extensível” que faz parte da família de sistemas operativos Windows desde o Windows NT 4.0. A plataforma IIS usa esta pasta para armazenar relatórios de utilização ou de erross, mas apenas quando os componentes relevantes do Windows estão instalados no sistema.

A recém-criada pasta inetpub está relacionada com a CVE-2025-21204, uma vulnerabilidade de segurança que a Microsoft corrigiu este mês. Esta vulnerabilidade, classificada como uma falha de Elevação de Privilégios de Activação de Processo do Windows, pode ser explorada por um atacante autenticado para realizar operações de gestão de ficheiros com privilégios de nível SYSTEM, de acordo com o boletim de segurança da Microsoft. O problema afecta tanto o Windows 10 como o Windows 11.

- Publicidade -

Depois de os utilizadores começarem a especular sobre a origem da pasta inetpub, a Microsoft actualizou o boletim para confirmar a sua fonte.

Assim que a correcção para a CVE-2025-21204 for instalada, explica o boletim actualizado, uma nova pasta “%systemdrive%\inetpub” será criada no dispositivo.

A Microsoft aconselha a não apagar esta pasta, mesmo que o IIS não esteja activo no sistema.

A nova pasta faz parte das alterações introduzidas para “melhorar” a segurança do Windows, pelo que tanto os utilizadores finais como os administradores de TI não devem preocupar-se em investigar mais o assunto. O que a Microsoft não explicou, no entanto, é como exactamente uma pasta vazia ajuda a proteger o sistema de uma vulnerabilidade de elevação de privilégios.
- Publicidade -
Etiquetas:MicrosoftWindows
Publicidade Lenovo
Ad image
Apoio
Ad image Ad image

Também lhe pode interessar

OpenAi
Inteligência ArtificialInternetNotícias

O ChatGPT já processa um quinto do volume de pesquisas do Google e ameaça a hegemonia da gigante tecnológica

Tempo de leitura: 5 min
Gemini
Inteligência ArtificialNotícias

Parecer no Tribunal Europeu alerta que respostas do Google Gemini podem violar direitos de autor

Tempo de leitura: 5 min
Monitor displaying a dark game screen with a large 'NOTICE: Kicked for inactivity' message on the left center and glitchy color bars on the right side.
CuriosidadesNotícias

Monitor da ASUS trava bala perdida e salva a vida a um jogador

Tempo de leitura: 5 min
Aula
Inteligência ArtificialNotícias

Escolas americanas podem recusar usar a IA da Google mas também perdem acesso à busca

Tempo de leitura: 5 min
© 2023 Fidemo Sociedade de Media