PCGuia PCGuia
  • redaccao@pcguia.fidemo.pt
  • Dicas
    • Apps
    • Descomplicómetro
    • Download da semana
    • Guia completo
    • Inteligência Artificial
    • Linux
    • MacGuia
    • Modding
    • Photoshop
    • Teste de velocidade da Internet
    • Open Source
  • Notícias
    • Ambiente
    • Apps
    • Ciência
    • Curiosidades
    • Hardware
    • Inteligência Artificial
    • Internet
    • Jogos
    • Mercados
    • Mobilidade
    • Multimédia
    • Robots
    • Segurança
    • Software
    • Startup
    • Especiais
      • Especial PCGuia
      • História
      • Reportagem PC Guia
  • Reviews
    • Armazenamento
    • Áudio
    • Componentes
    • Desktops
    • Gadgets
    • Imagem
    • Mobilidade
    • Periféricos
    • Robótica
  • Opinião
    • Conceito Humanoide
    • Há Uma App Para Tudo
    • O Que Vem à Rede
    • Praia das Maçãs
    • Quinta Coluna
  • Loja Fidemo
  • Precisa de ajuda?
  • Contactos
  • Como testamos os produtos
  • Termos de utilização
  • Política de privacidade e cookies
  • Estatuto Editorial
  • Declaração de Privacidade
  • Política de Cookies
  • Vencedores dos Prémios Leitor PCGuia 2025
  • Declaração de Privacidade
© 2023 - Fidemo Sociedade de Media
A ler: Google descobre campanha de phishing que imita o antivírus da McAfee para apanhar as vítimas
Font ResizerAa
PCGuia PCGuia
Font ResizerAa
Procurar
  • Dicas
  • Jogos
  • Linux
  • Notícias
  • Opinião
  • Reviews
  • Cookie Policy
© 2023 Fidemo Sociedade de Média
PCGuia > Notícias > Segurança > Google descobre campanha de phishing que imita o antivírus da McAfee para apanhar as vítimas
NotíciasSegurançaSoftware

Google descobre campanha de phishing que imita o antivírus da McAfee para apanhar as vítimas

Pedro Tróia
Publicado em 20 de Outubro, 2020
Tempo de leitura: 3 min
Phishing

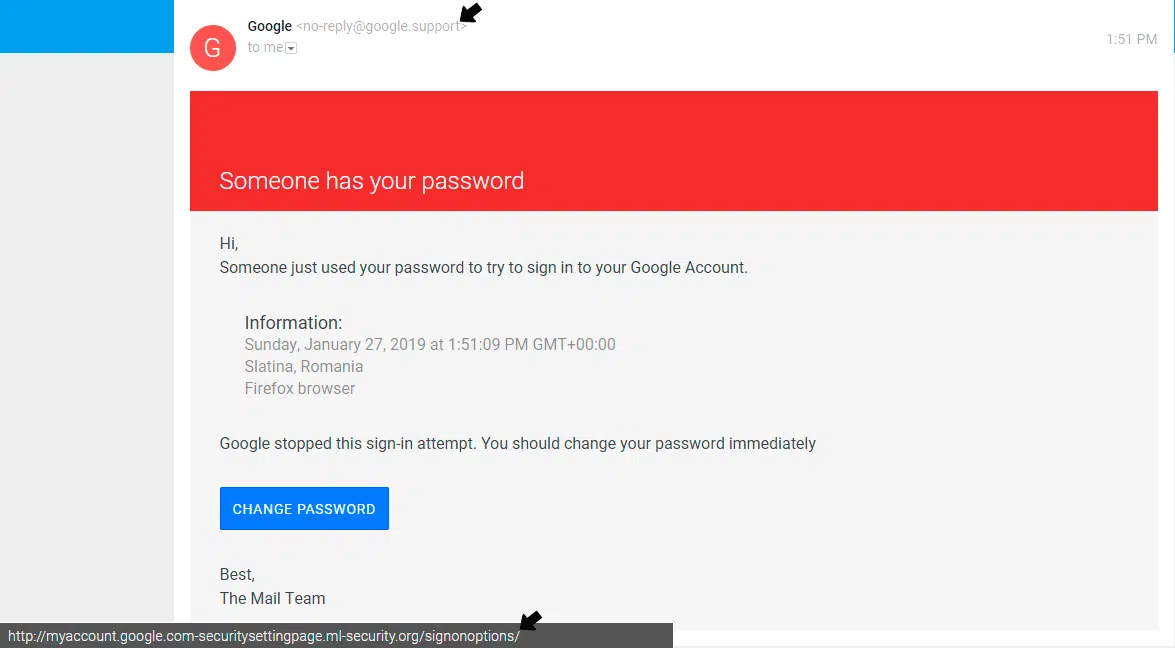
Um grupo de hackers com ligações ao estado chinês podem estar a fazer-se passar pela McAfee para enganar alvos importantes para instalarem malware.

Segundo a equipa de segurança da Google, o grupo chama-se APT 31 e tem usado esta táctica para obter acesso a vários computadores. Em Junho, a equipa de segurança da Google, descobriram que o APT 31 tinha atacado elementos ligados à campanha eleitoral de Joe Biden através do envio de mensagens de correio electrónico de phishing. O objectivo seria apoderarem-se das contas de email pessoais, mas, segundo a Google, parece que não forma bem sucedidos.

- Publicidade -

Na passada sexta-feira, a Google publicou uma actualização acerca das actividades do grupo com mais detalhes. Aparentemente os links enviados pelos hackers serviam para instalar malware que estava albergado no site ligado ao desenvolvimento de software Github.

O malware desenhado para sistema Windows, foi construído usando a linguagem de programação Python e podia ser controlado através do serviço de armazenamento na nuvem Dropbox.

Segundo Shane Huntley da equipa de segurança da Google: “Este malware permitiria ao atacante carregar e descarregar ficheiros, bem como executar comandos arbitrariamente. Todos os componentes ligados a este ataque estavam albergados em serviços legítimos, o que torna mais difícil aos defensores olharem para os sinais típicos de que algo vem de sites estranhos.”

- Publicidade -

Uma das técnicas usadas pelo APT 31 foi fazer-se passar pelo fabricante de antivírus McAfee. As vítimas eram levadas a instalar uma versão legítima do software de segurança da McAfee que estava no GitHub ao mesmo tempo que o malware.

Esta técnica não é nova, esquemas de phishing em que grupos de hackers se fazem passar por empresas legítimas já foram usados no passado por outros grupos para enganar as suas vítimas.

A Google implementou alguns sistemas de protecção anti phishing para tentar filtrar os ataque. No caso de um grupo de hackers ligado a um estado ser detectado a atacar uma qualquer pessoa ou instituição, é enviado um aviso acerca do ataque que indica que um estado pode estar por trás dele.

No mês passado, a Micrososoft também anunciou que o mesmo grupo de hackers chineses estaria a atacar a campanha de Joe Biden e pelo menos uma pessoa ligada à administração americana. Outros alvos incluem responsáveis políticos, académicos e organizações que operam internacionalmente.
Adicionar a PCGuia às fontes do Google
- Publicidade -
Etiquetas:APT 31ChinaGoogleHackersMalwaremcafeephishing
Man in a blue suit holds a tablet against a neon purple background with the WAIDOK logo and AI document-search slogan in Portuguese.
Ad image
Apoio
Ad image Ad image

Também lhe pode interessar

Integridade da memória
NotíciasSegurançaSoftware

Microsoft altera as regras de segurança do Windows 11 com activação automática da protecção de memória

Tempo de leitura: 6 min
©Guillaume Périgois | União Europeia
MercadosNotícias

União Europeia avança com lei para banir loot boxes e mecânicas pay-to-win para menores

Tempo de leitura: 6 min
Blue abstract wallpaper with a floating rounded app panel showing a list of recent files, including 'Italy 2026 Itinerary' and a 'Screenshot 2026-09-14' entry on a Windows-like desktop
NotíciasSoftware

Caixa de pesquisa do Windows 11 vai transformar-se num centro de controlo do sistema

Tempo de leitura: 5 min
Asus_Gallop
Inteligência ArtificialNotíciasRobots

Asus desenvolve o robô humanoide Gallop para automatizar o fabrico de componentes eletrónicos até 2028

Tempo de leitura: 7 min
© 2023 Fidemo Sociedade de Media