PCGuia PCGuia
  • [email protected]
  • Dicas
    • Apps
    • Descomplicómetro
    • Download da semana
    • Guia completo
    • Inteligência Artificial
    • Linux
    • MacGuia
    • Modding
    • Photoshop
    • Teste de velocidade da Internet
    • Open Source
  • Notícias
    • Ambiente
    • Apps
    • Ciência
    • Curiosidades
    • Hardware
    • Inteligência Artificial
    • Internet
    • Jogos
    • Mercados
    • Mobilidade
    • Multimédia
    • Robots
    • Segurança
    • Software
    • Startup
    • Especiais
      • Especial PCGuia
      • História
      • Reportagem PC Guia
  • Reviews
    • Armazenamento
    • Áudio
    • Componentes
    • Desktops
    • Gadgets
    • Imagem
    • Mobilidade
    • Periféricos
    • Robótica
  • Opinião
    • Conceito Humanoide
    • Há Uma App Para Tudo
    • O Que Vem à Rede
    • Praia das Maçãs
    • Quinta Coluna
  • Loja Fidemo
  • Precisa de ajuda?
  • Contactos
  • Como testamos os produtos
  • Termos de utilização
  • Política de privacidade e cookies
  • Estatuto Editorial
  • Declaração de Privacidade
  • Política de Cookies
  • Vencedores dos Prémios Leitor PCGuia 2025
  • Declaração de Privacidade
© 2023 - Fidemo Sociedade de Media
A ler: Microsoft actualiza Windows 10 para tapar buraco de segurança descoberto pela NSA
Font ResizerAa
PCGuia PCGuia
Font ResizerAa
Procurar
  • Dicas
  • Jogos
  • Linux
  • Notícias
  • Opinião
  • Reviews
  • Cookie Policy
© 2023 Fidemo Sociedade de Média
PCGuia > Notícias > Software > Microsoft actualiza Windows 10 para tapar buraco de segurança descoberto pela NSA
NotíciasSoftware

Microsoft actualiza Windows 10 para tapar buraco de segurança descoberto pela NSA

Pedro Tróia
Publicado em 14 de Janeiro, 2020
Tempo de leitura: 3 min
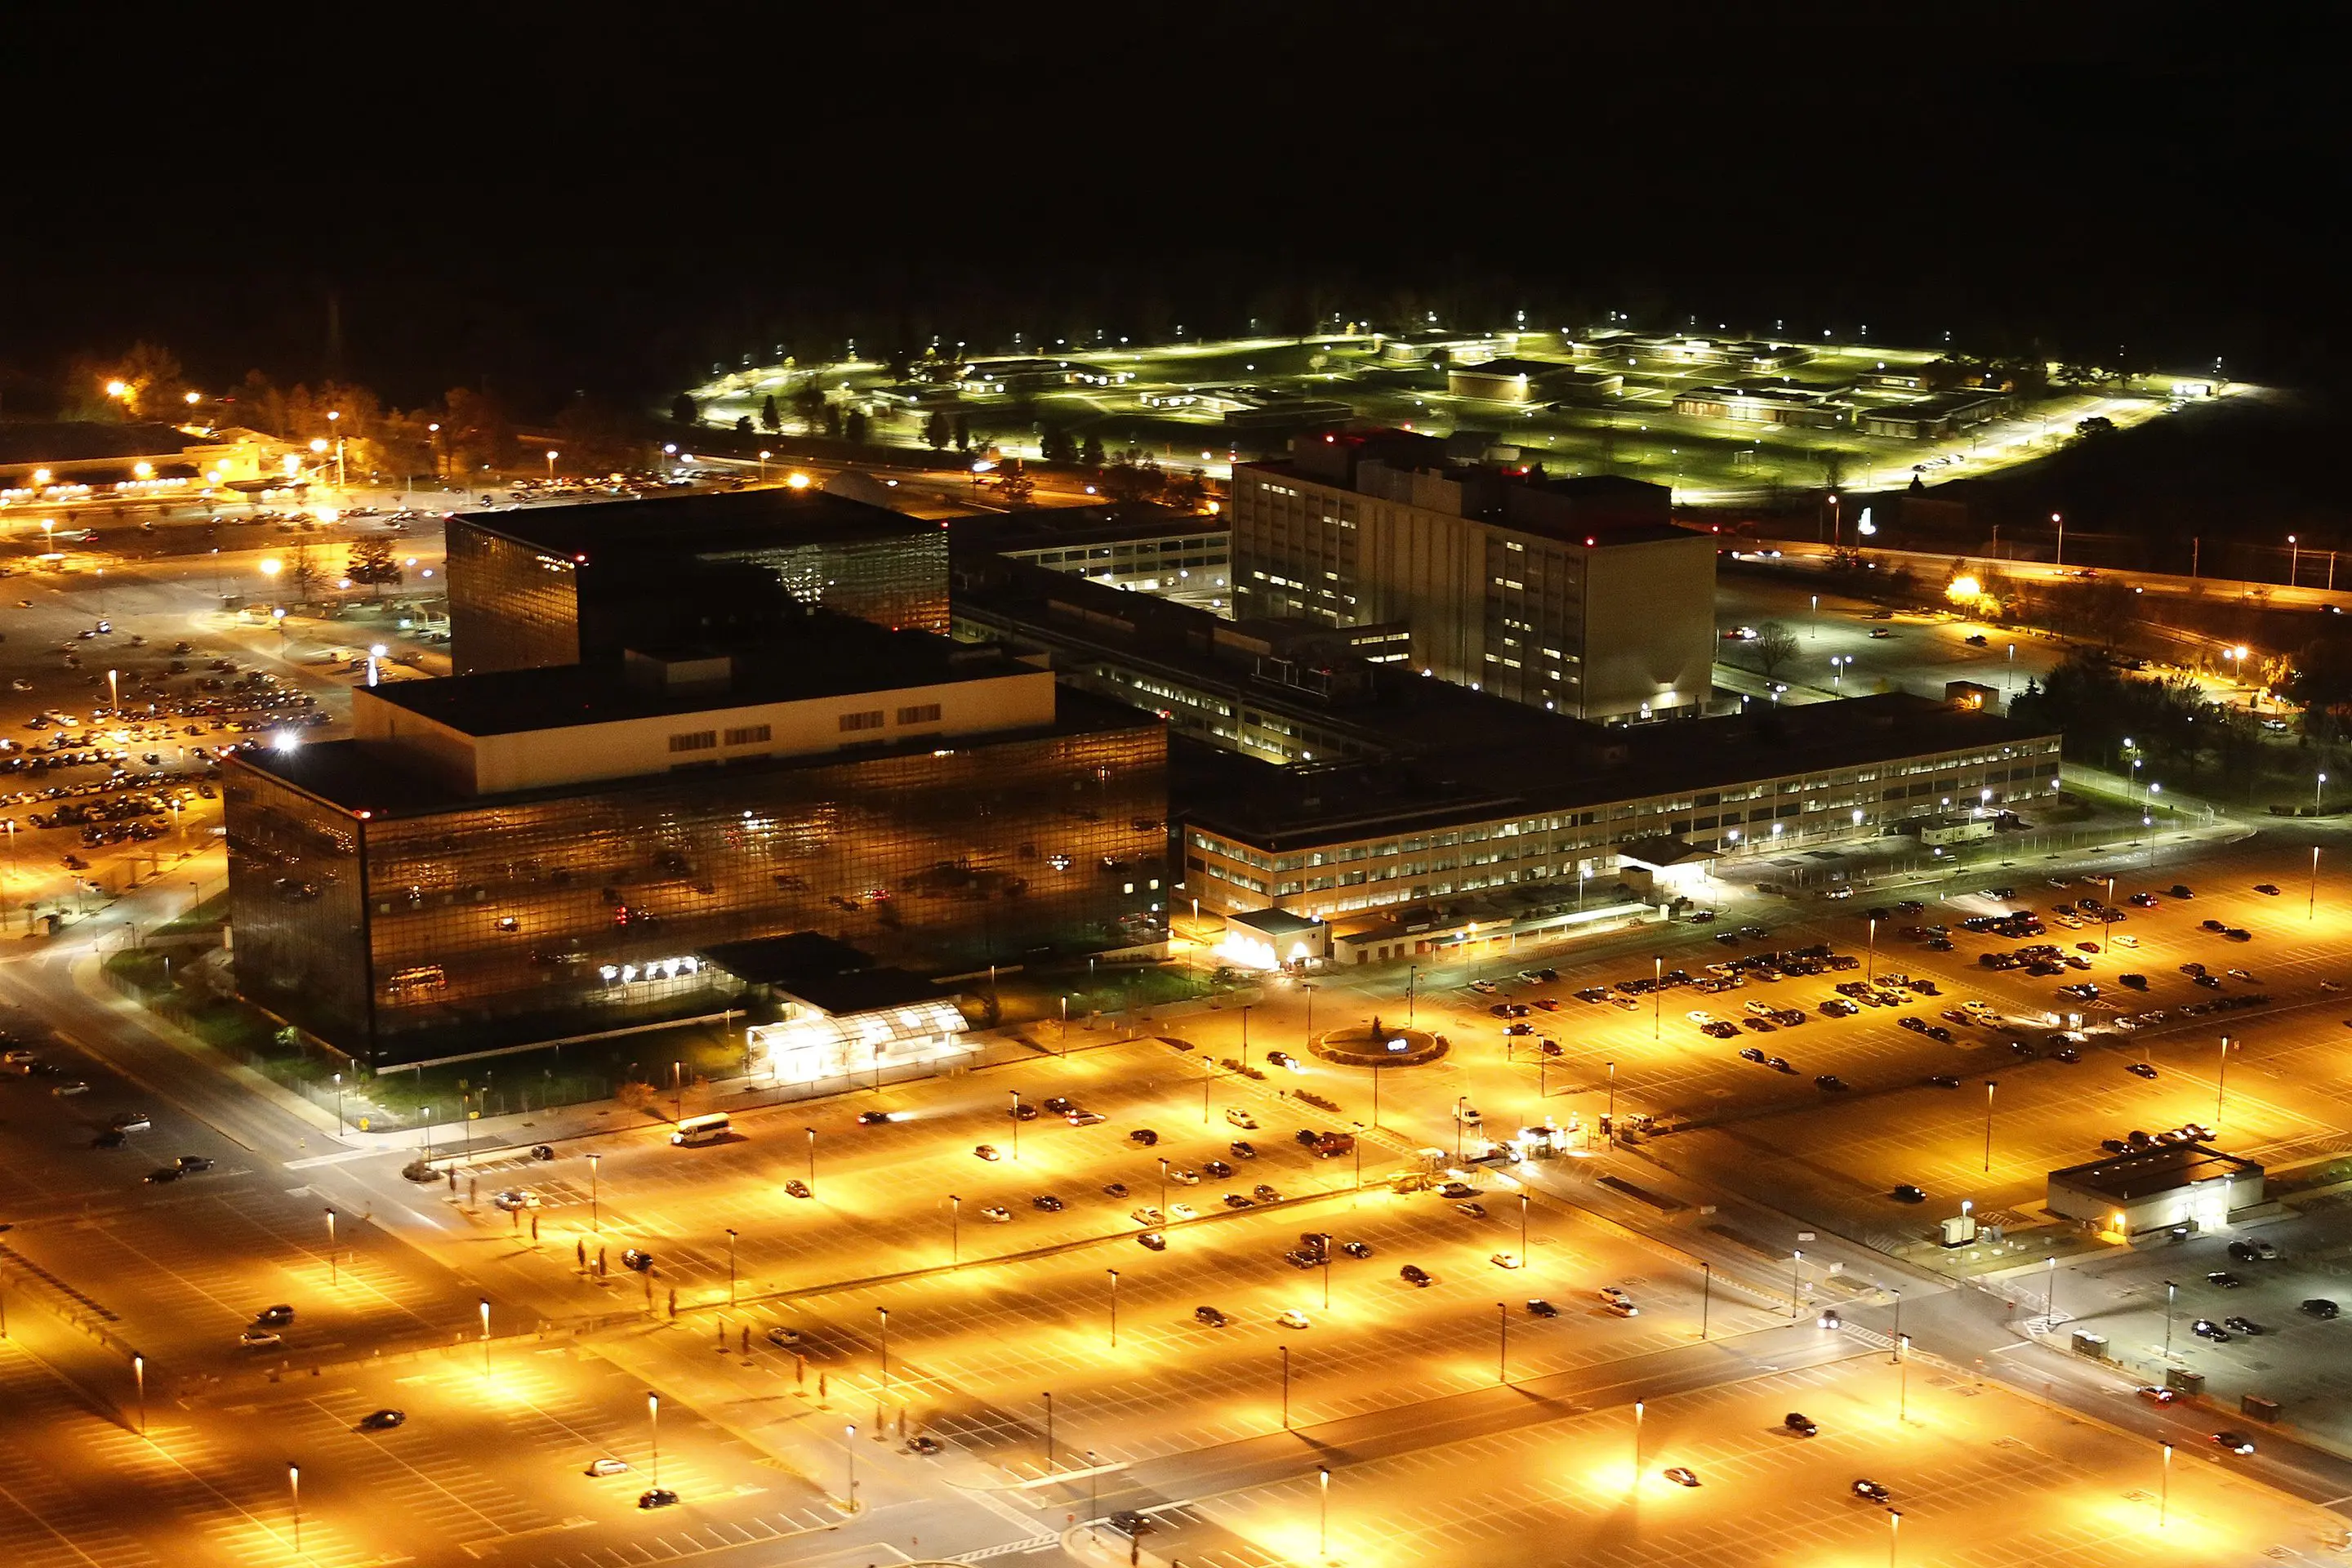
NSA

De acordo com o Washington Post, a National Security Agency dos Estados Unidos (NSA) descobriu uma falha grave de segurança no Windows 10, que potencialmente pode expor os dados dos utilizadores deste sistema a roubos ou mesmo expô-los a eles próprios a vigilância ilegal. A notícia foi confirmada pelo site Krebs on Security, que noticiou que a NSA confirmou que tinha mesmo descoberto um problema de segurança com um nível de gravidade alto e que tinha passado essa informação à Microsoft.

No passado a NSA quase de certeza que teria guardado esta informação para si, para que a pudesse usar para espiar adversários dos Estado Unidos. Os melhores exemplos são as vulnerabilidades WannaCry e EternalBlue que afectavam o Windows e que foram descobertas pela NSA e usadas para espionagem durante anos. A agencia desenvolveu ferramentas que lhe permitiram usar estas vulnerabilidades, mas algumas foram descobertas e lançadas para o público em geral por um alegado grupo de hackers russos chamado Shadow Brokers. A vulnerabilidade EternalBlue ainda é usada hoje em dia em ataques de ransomware, roubo de dados e outros tipos de ataques a sistema que não estejam actualizados.

- Publicidade -

A NSA confirmou que a nova vulnerabilidade afecta o Windows 10 e o Windows Server 2016. E diz que chamou a atenção para sua existência porque “torna o sistema de confiança do sistema vulnerável”. No entanto, não indica quando é que a vulnerabilidade foi descoberta e não fala mais sobre este assunto até que seja lançada uma actualização para o sistema operativo.

De acordo com o Krebs on Security, a vulnerabilidade afecta um componente do sistema chamado crypt32.dll que, de acordo com a Microsoft, gere funções relacionadas com certificados e criptografia. Um problema de segurança nesta área do sistema poderia afectar a autenticação em computadores de secretária e servidores com Windows, dados sensíveis no Internet Explorer e Edge e em muitas aplicações de terceiros. Os atacantes também podem usá-la para imitar assinaturas digitais, fazendo com que malware se parecesse com uma aplica legítima.

Utilizadores como o exército dos Estados Unidos e as entidades que gerem partes chave da infra-estrutura de Internet já receberam uma actualização para resolver o problema. A Microsoft irá disponibilizar a actualização para o resto dos utilizadores ainda hoje e, ainda segundo o Krebs on Security, todos devem instalá-la o quanto antes.
- Publicidade -
- Publicidade -
Etiquetas:actualizaçãoMicrosoftnational-security-agencyNSAVulnerabilidadeWindows 10
Publicidade Lenovo
Ad image
Apoio
Ad image Ad image

Também lhe pode interessar

Deepseek
Inteligência ArtificialNotíciasSegurança

Estados Unidos banem a utilização da inteligência artificial DeepSeek nas agências federais

Tempo de leitura: 3 min
Radeon RX 9070 XT
NotíciasSoftware

Modder traz tecnologia DLSS 5 para as placas gráficas da AMD

Tempo de leitura: 3 min
Asus UGen Arc Pro B70
HardwareNotícias

Asus lança a primeira placa gráfica Intel Arc sob a marca UGen AI

Tempo de leitura: 3 min
©Nova SBE
FormaçãoInteligência ArtificialNotícias

Nova SBE e Fundação Pedro Queiroz Pereira lançam dois projectos com IA para «transformar» a educação em Portugal

Tempo de leitura: 2 min
© 2023 Fidemo Sociedade de Media