

PCGuia PCGuia
  • [email protected]
  • Dicas
    • Apps
    • Descomplicómetro
    • Download da semana
    • Guia completo
    • Inteligência Artificial
    • Linux
    • MacGuia
    • Modding
    • Photoshop
    • Teste de velocidade da Internet
    • Open Source
  • Notícias
    • Ambiente
    • Apps
    • Ciência
    • Curiosidades
    • Hardware
    • Inteligência Artificial
    • Internet
    • Jogos
    • Mercados
    • Mobilidade
    • Multimédia
    • Robots
    • Segurança
    • Software
    • Startup
    • Especiais
      • Especial PCGuia
      • História
      • Reportagem PC Guia
  • Reviews
    • Armazenamento
    • Áudio
    • Componentes
    • Desktops
    • Gadgets
    • Imagem
    • Mobilidade
    • Periféricos
    • Robótica
  • Opinião
    • Conceito Humanoide
    • Há Uma App Para Tudo
    • O Que Vem à Rede
    • Praia das Maçãs
    • Quinta Coluna
  • Loja Fidemo
  • Precisa de ajuda?
  • Contactos
  • Como testamos os produtos
  • Termos de utilização
  • Política de privacidade e cookies
  • Estatuto Editorial
  • Declaração de Privacidade
  • Política de Cookies
  • Vencedores dos Prémios Leitor PCGuia 2025
  • Declaração de Privacidade
© 2023 - Fidemo Sociedade de Media
A ler: Bug no protocolo UPnP nos chips da Broadcom permitiu a criação de uma ‘botnet’ com mais de 100000 routers
Font ResizerAa
PCGuia PCGuia
Font ResizerAa
Procurar
  • Dicas
  • Jogos
  • Linux
  • Notícias
  • Opinião
  • Reviews
  • Cookie Policy
© 2023 Fidemo Sociedade de Média
PCGuia > Notícias > Segurança > Bug no protocolo UPnP nos chips da Broadcom permitiu a criação de uma ‘botnet’ com mais de 100000 routers
NotíciasSegurança

Bug no protocolo UPnP nos chips da Broadcom permitiu a criação de uma ‘botnet’ com mais de 100000 routers

Pedro Tróia
Publicado em 15 de Novembro, 2018
Tempo de leitura: 3 min
Router, malware, Broadcom

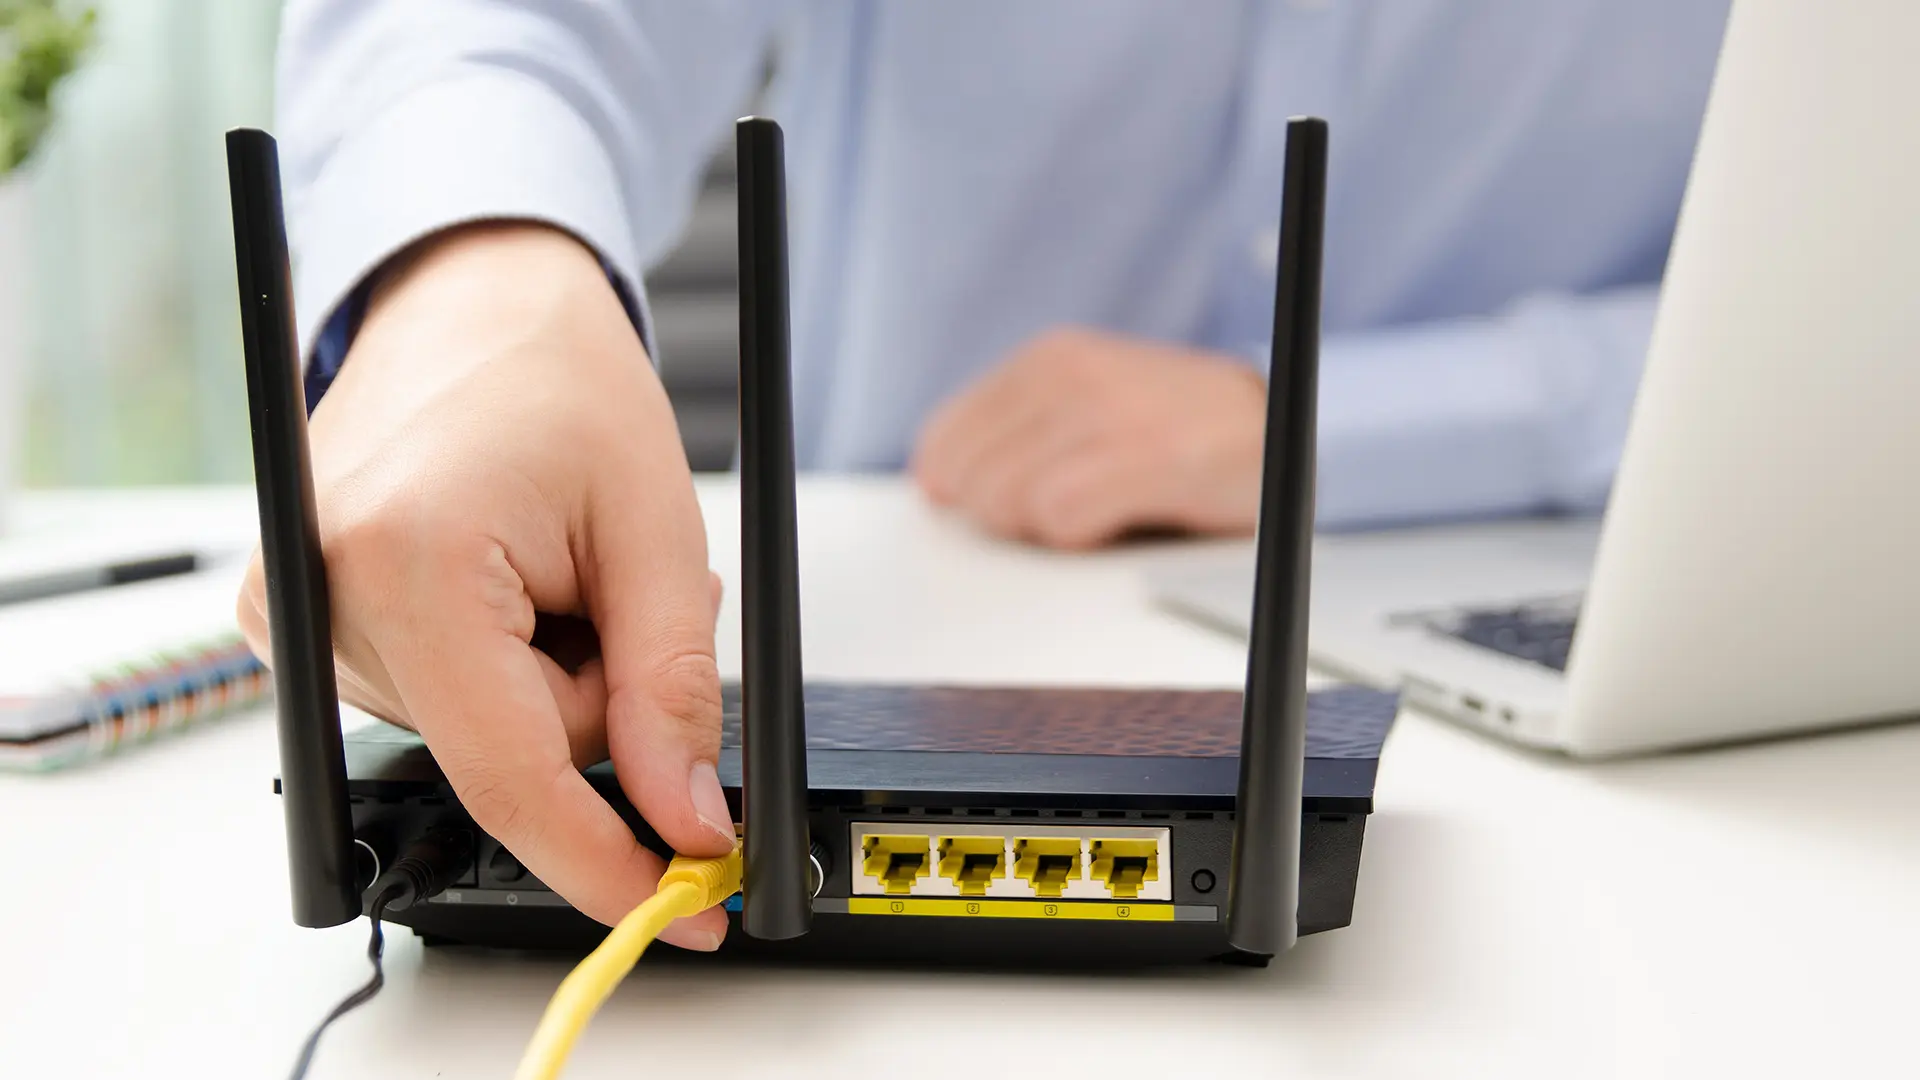
Foi descoberta recentemente uma ‘botnet’ que controla cerca de 100000 routers de vários fabricantes utilizados em casa e em pequenas empresas. A existência desta ‘botnet’ é possível devido a uma vulnerabilidade, que ainda não está resolvida, cinco anos depois de ter sido anunciada a sua existência.

A equipa da organização chinesa de segurança online Netlab 360, que anunciou a existência desta ‘botnet’ na semana passada, chamou ao malware BCMUPnP_Hunter. O nome refere-se à má implementação do protocolo UPnP nos chipsets da Broadcom que são utilizados nos dispositivos que estão vulneráveis. Já em 2013 foi publicado um aviso acerca da existência de uma falha crítica de segurança em routers de vários fabricantes, incluindo Broadcom, Asus, Cisco, TP-Link, Zyxel, D-Link, Netgear e US Robotics.

- Publicidade -

O anúncio da existência desta ‘botnet’ sugere que muitos dos dispositivos que já estavam vulneráveis na altura continuaram a funcionar sem que problema fosse resolvido. Na publicação da Netlab 360, estão mencionados 116 tipos diferentes de dispositivos de vários fabricantes que estão a participar na ‘botnet’. Depois de estarem à mercê dos atacantes, os routers ligam-se uma quantidade de serviços de email. Isto indica que os dispositivos infectados estão a ser utilizados para o lançamento de campanhas de spam ou para o envio de malware através de email.

Universal Plug and Play

O protocolo UPnP, ou Universal Plug and Play, serve para facilitar a ligação de dispositivos a uma rede local porque permite que se descubram entre si facilmente. E é particularmente útil para facilitar a vida às pessoas que não têm conhecimentos para configurar um novo dispositivo na sua rede. No entanto, o protocolo UPnP também pode abrir buracos de segurança nas redes que o utilizam. Isto faz com que, em certos casos, estes bugs permitam que um dispositivo local responda a pedidos de comunicação feitos de fora da rede local. Por sua vez, isto permite a hackers assumirem o controlo desses dispositivos. As vulnerabilidades de segurança também podem permitir a atacantes ultrapassarem firewalls.

- Publicidade -

Depois de estarem infectados, os dispositivos servem de proxy a mais de uma dúzia de serviços de email, incluindo o Outlook, Hotmail e Yahoo Mail. Segundo a Netlab 360, a estrutura do malware revela que quem o escreveu tem conhecimentos profundos do funcionamento dos protocolos e dos chips envolvidos.

As pessoas que utilizem algum dos 116 modelos de routers que aparecem na lista publicada pela Netlab 360 devem verificar no site do fabricante se existe alguma actualização de firmware e actualizar os seus dispositivos. Se não existir, devem considerar a sua substituição. Ainda não há notícia de nenhum procedimento para a remoção deste malware.

Em qualquer caso é sempre aconselhável desligar a função UPnP no router porque o custo ultrapassa o beneficio.
- Publicidade -
Etiquetas:AsusBCMUPnP_HunterBotnetBroadcomCiscoD-linkMalwarenetgearNetlab 360RouterTP-LinkUniversal Plug and PlayUPnPUS RoboticsZyXEL
Ad image
Apoio
Ad image Ad image

Também lhe pode interessar

MSI-B650E-GAMING-WIFI-1
HardwareNotícias

MSI apresenta a primeira motherboard B650E quatro anos após o anúncio do chipset

Tempo de leitura: 3 min
Panel discussion on a dark stage with two men seated in white chairs; a large NVIDIA logo and red dragon graphic loom in the background, suggesting a tech event.
Inteligência ArtificialNotícias

Jensen Huang garante que o ritmo de desenvolvimento da inteligência artificial não vai abrandar

Tempo de leitura: 3 min
©Guillaume Périgois | União Europeia
InternetNotícias

União Europeia propõe limites de idade para utilização de redes sociais pelos jovens

Tempo de leitura: 3 min
Person in the foreground holds up a smartphone to record a presentation at a conference, with attendees and large screens in the background
FormaçãoInteligência ArtificialNotícias

Porto Tech Hub abre quarenta vagas para curso gratuito de inteligência artificial dirigido a programadores

Tempo de leitura: 1 min
© 2023 Fidemo Sociedade de Media