O Olympic Destroyer é uma ameaça que atingiu organizadores, fornecedores e parceiros dos Jogos Olímpicos de Inverno de 2018 em Pyeongchang, na Coreia do Sul, através de uma operação de cibersabotagem com recurso a um worm de rede.
Alguns elementos raros e sofisticados, detectados pela Kaspersky Lab, sugeriram que Lazarus, um grupo de hackers associados à Coreia do Norte, era responsável pela operação.
No entanto, em Março, a empresa de cibersegurança confirmou que a campanha incluía uma falsa operação, bastante elaborada e convincente, e que o grupo em questão não seria o responsável. Agora, os investigadores descobriram que a operação Olympic Destroyer está de volta, desta vez direccionada a alvos europeus, mas recorrendo a algumas das suas ferramentas originais de infiltração e reconhecimento.
O actor de ameaças está a espalhar o seu malware através de documentos spear-phishing que se assemelham aos documentos armadilhados utilizados na preparação da operação dos Olímpicos de Inverno.
Um destes documentos-isco faz referência à “Spiez Convergence”, uma conferência sobre ameaças bioquímicas que decorre na Suíça, organizada pelos Laboratórios Spiez, uma instituição que teve um papel determinante na investigação do ataque a Salisbury. Outro documento apresentava como alvo uma entidade da Autoridade de Controlo Sanitário e Veterinário da Ucrânia. Alguns dos documentos armadilhados detectados pelos investigadores incluem ainda palavras em russo e alemão.
Alguns dos anexos extraídos dos documentos maliciosos foram desenvolvidos para garantir acesso geral aos computadores comprometidos. Uma estrutura de acesso-livre, vulgarmente conhecida como Powershell Empire, foi utilizada na segunda fase do ataque.
Aparentemente, os hackers utilizam servidores legítimos, mas comprometidos, para alocar e controlar o malware. Estes servidores, por sua vez, usam um Sistema de Gestão de Conteúdo (SGC) de acesso-livre, de nome Joomla.
Os investigadores descobriram também que um dos servidores que aloja o anexo malicioso usa uma versão do Joomla (v1.7.3) disponibilizada em Novembro de 2011, o que sugere que uma versão bastante desactualizada deste SGC poderá estar a ser utilizada pelos hackers para aceder aos servidores.
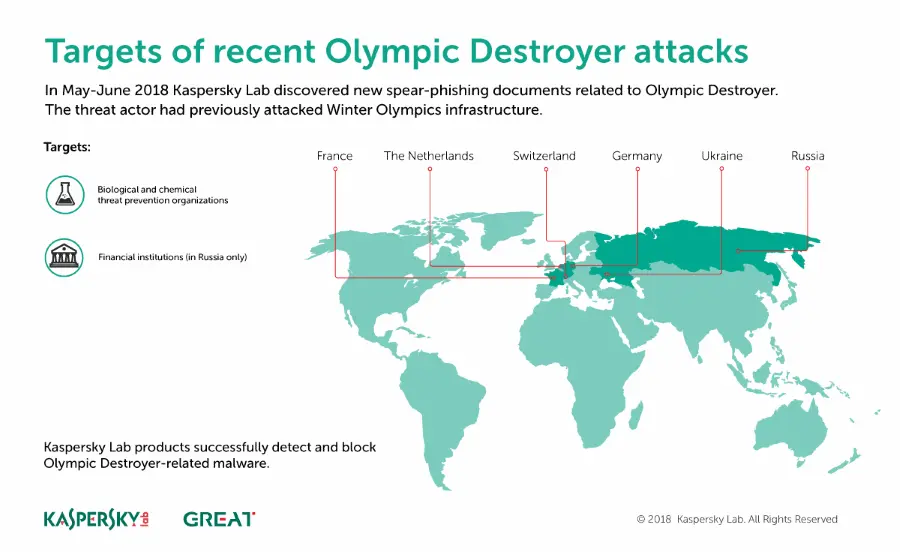
Com base na telemetria e ficheiros carregados nos serviços de multi-scanner da Kaspersky Lab, esta campanha do Olympic Destroyer parece estar direccionada para instituições na Alemanha, França, Suíça, Holanda, Ucrânia e Rússia.
“O aparecimento, no início deste ano, do Olympic Destroyer e dos seus sofisticados efeitos de ilusão, alteraram irremediavelmente o panorama de atribuição, e demonstraram o quão fácil é cometer um erro tendo como base apenas os fragmentos da imagem que os investigadores conseguem ver. A análise e dissuasão destas ameaças deve assentar na cooperação entre o sector privado e as agências governamentais para além fronteiras. Esperamos que, ao partilhar publicamente as nossas descobertas, técnicos e investigadores de segurança estarão melhor preparados para, no futuro, reconhecer e mitigar este tipo de ataques em qualquer fase”, afirmou Vitaly Kamluk, investigador de segurança na equipa GReAT da Kaspersky Lab.
Via Kaspersky Lab.