Depois do aviso publicado pela Cisco na semana passada, o FBI anunciou que já está na posse do domínio ‘toknowall.com’ que estava a ser utilizado por um grupo de hackers para controlar e infectar remotamente dispositivos ligados em rede no último ataque de malware de escala mundial. No mesmo comunicado a agência de investigação americana aconselhou também os possuidores de routers domésticos e dispositivos de armazenamento em rede, também conhecidos como NAS, que os reiniciassem de forma a forçar o malware a “pedir instruções” ao servidor de controlo e assim denunciar a infecção, visto que o domínio apreendido está a redireccionar todo o tráfego para um servidor controlado pelo FBI.
O grupo de hackers responsável por este ataque é agora conhecido como ‘Sofacy Group’, mas também já se chamou Fancy Bear e APT28, entre outros e ganhou alguma fama através de ataques a governos em todos o mundo e pelo roubo de informação do comité do Partido Democrático dos EUA durante as eleições de 2016.
Apesar do domínio principal ter sido apreendido, o malware, chamado VPNFilter, também tem comunicado com outros servidores controlados pelos hackers e podem ser comandos para se autodestruírem. Não através de explosões ou chamas, ao estilo das mensagens de “Missão Impossível”, mas podem ficar inutilizados de um dia para o outro ou em alternativa a interceptar e enviar dados para os hackers. Se esses dispositivos forem reiniciados é evitada a fase 2 do ataque de malware e ao mesmo tempo, permitir ao FBI identificar os dispositivos infectados.
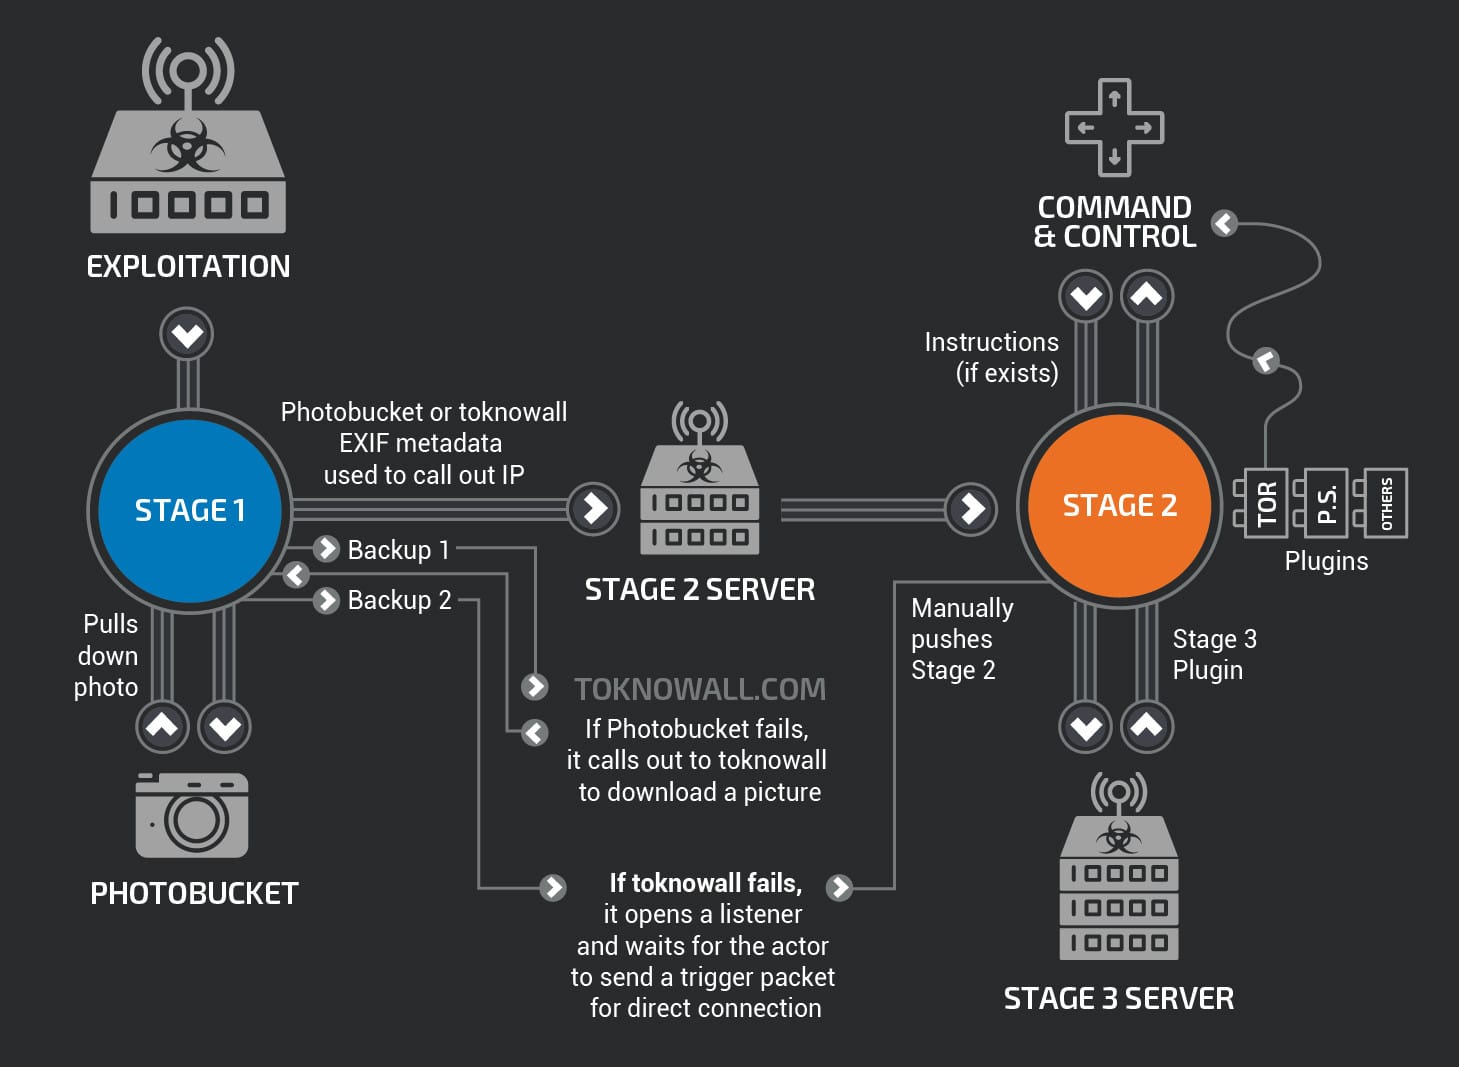
A solução indicada pelo FBI de reiniciar os dispositivos infectados é temporária, porque depois de voltarem a arrancar continuam infectados. Segundo a Symantec, a melhor coisa a fazer para limpar definitivamente o malware é um reset completo do dispositivo e depois de configurado, alterar todas as passwords de administração para que não fiquem as por defeito que podem ser facilmente descobertas. Por exemplo, nos routers, o reset para as definições de fábrica pode fazer-se normalmente através de um pequeno botão que está situado na parte de trás do dispositivo. Procure mais informação no manual do dispositivo.
Se achar que o deve fazer, não se esqueça primeiro de tomar nota de todos os dados que lhe permitem aceder à Internet ou outros serviços porque, como este processo apaga completamente todas as definições, os dados serão apagados, incluindo passwords, nomes de redes Wi-fi e tudo o resto que estiver configurado.
No entanto, a única forma de realmente se proteger é através da actualização do firmware dos dispositivos, por isso dê uma vista de olhos no site do fabricante do router para ver se existem versões mais recentes que a que tem instalada. Para mais informação veja o manual.